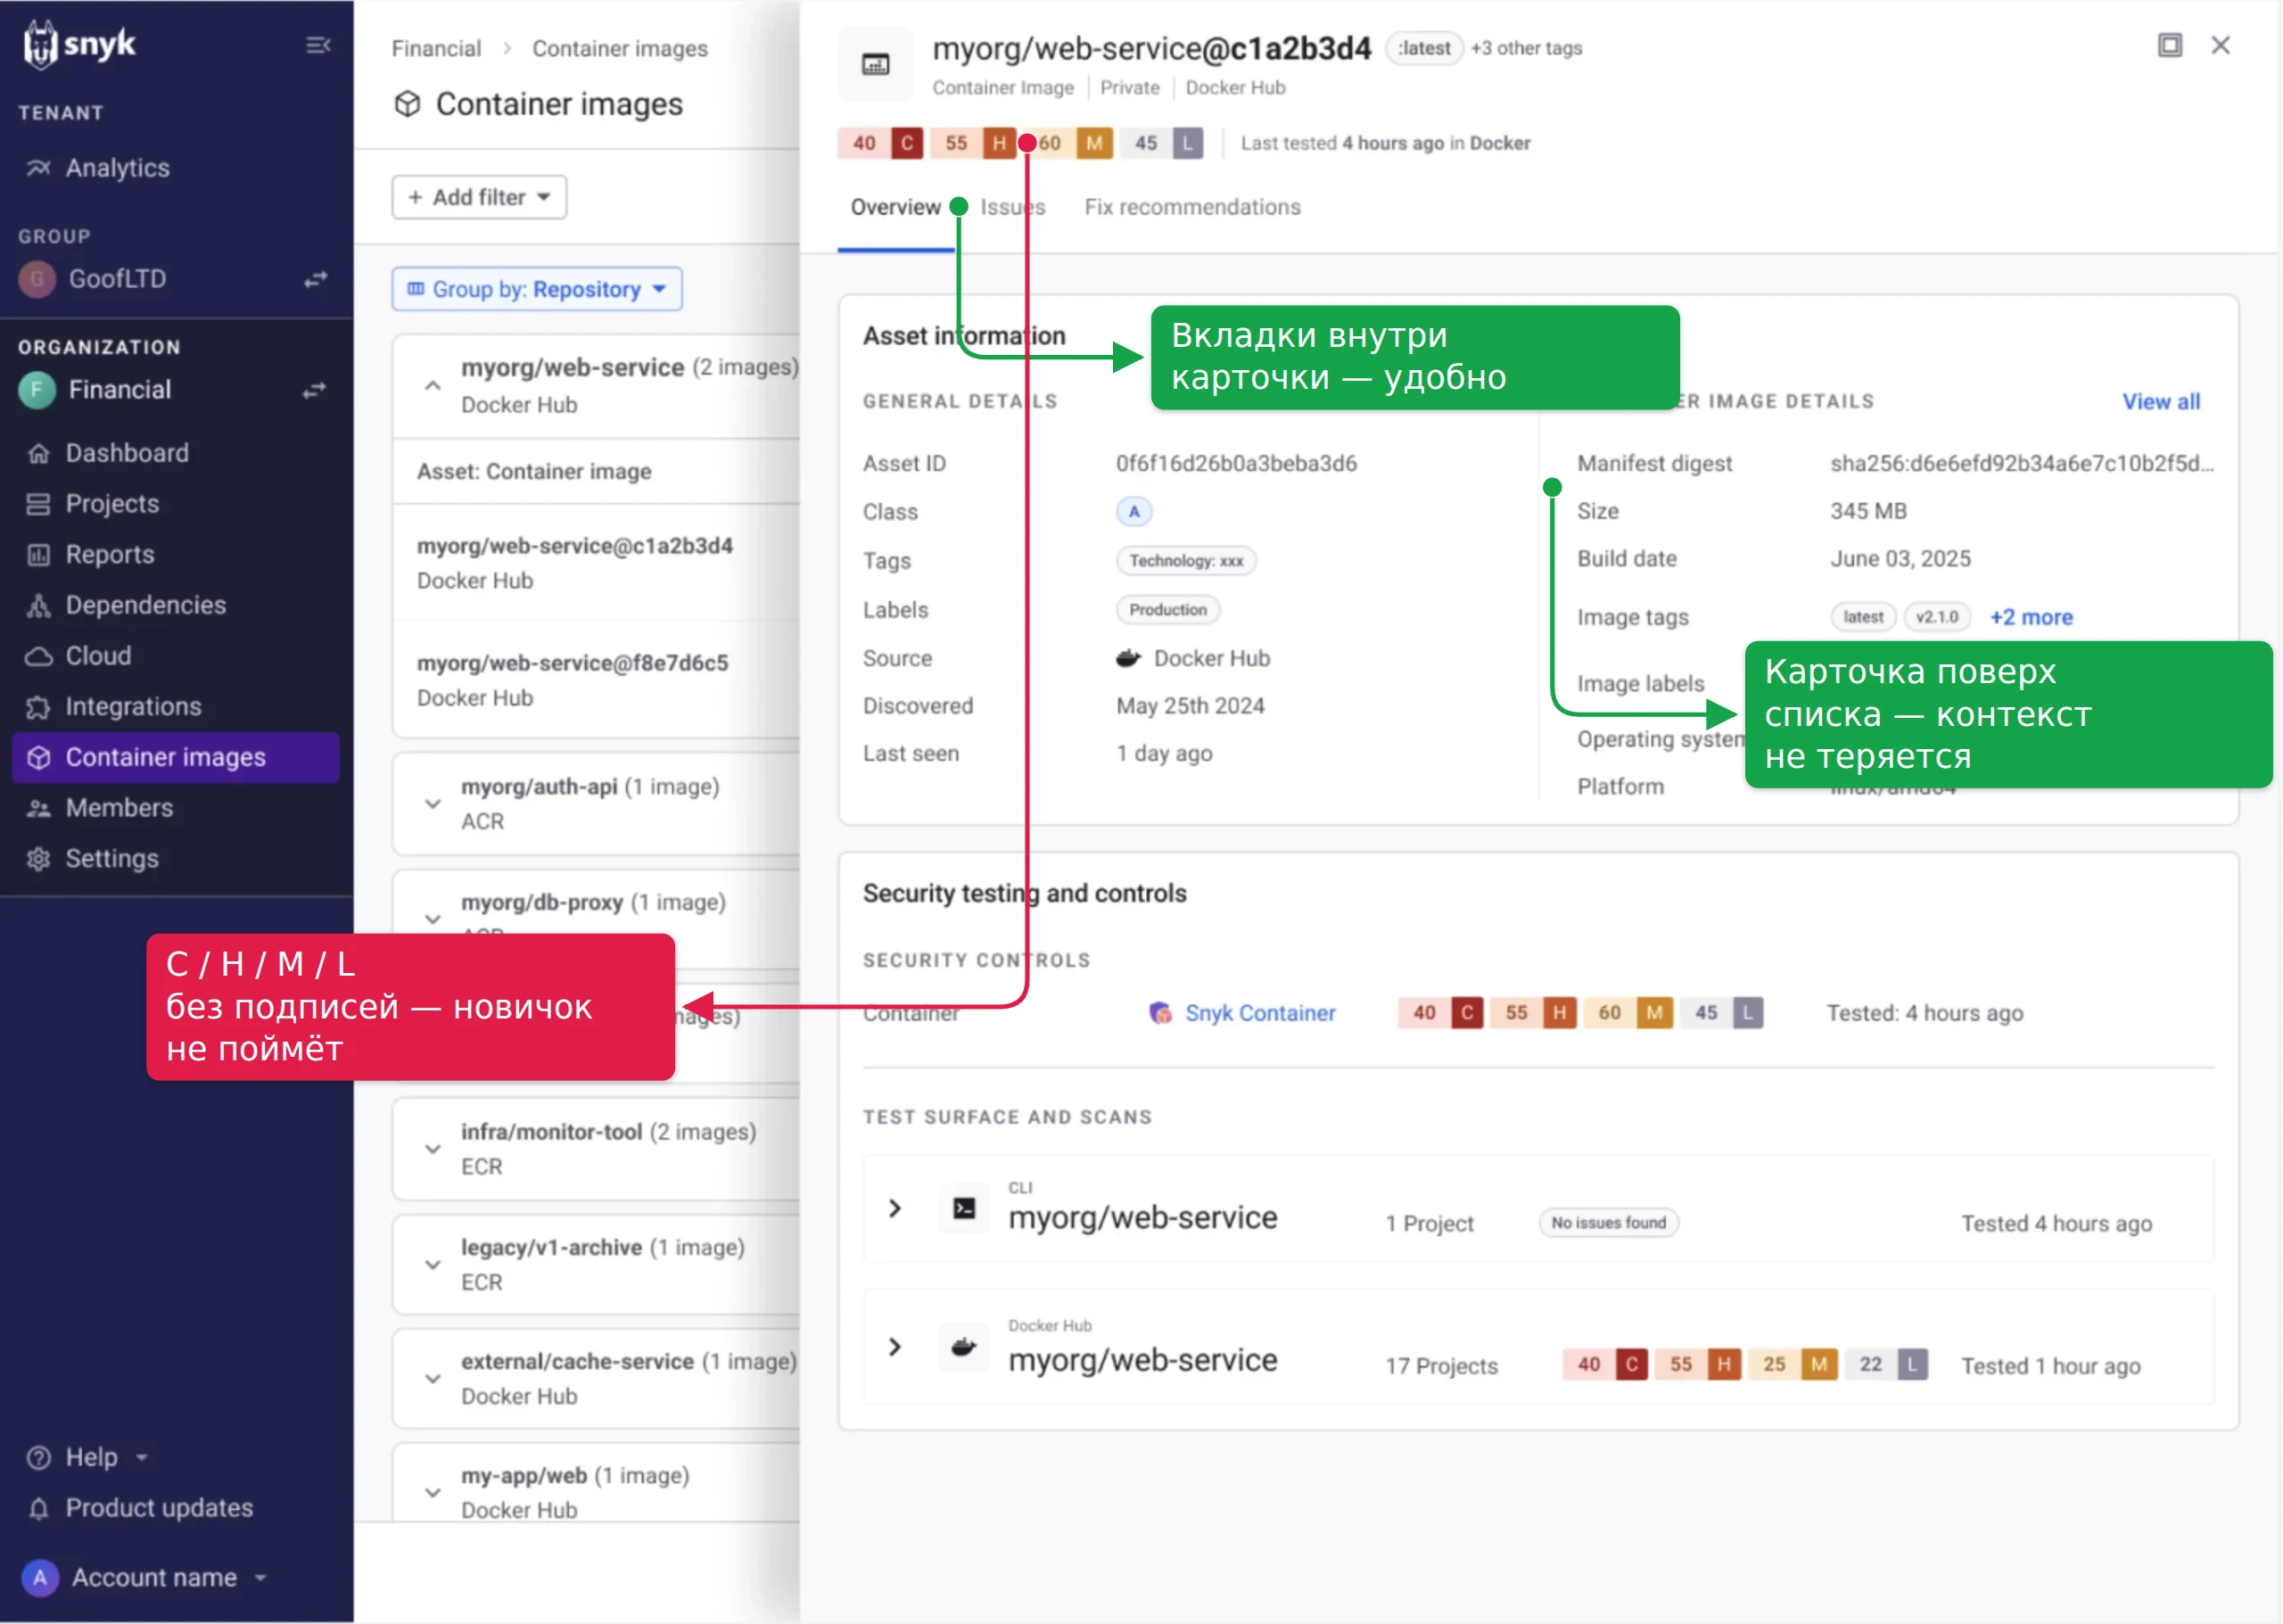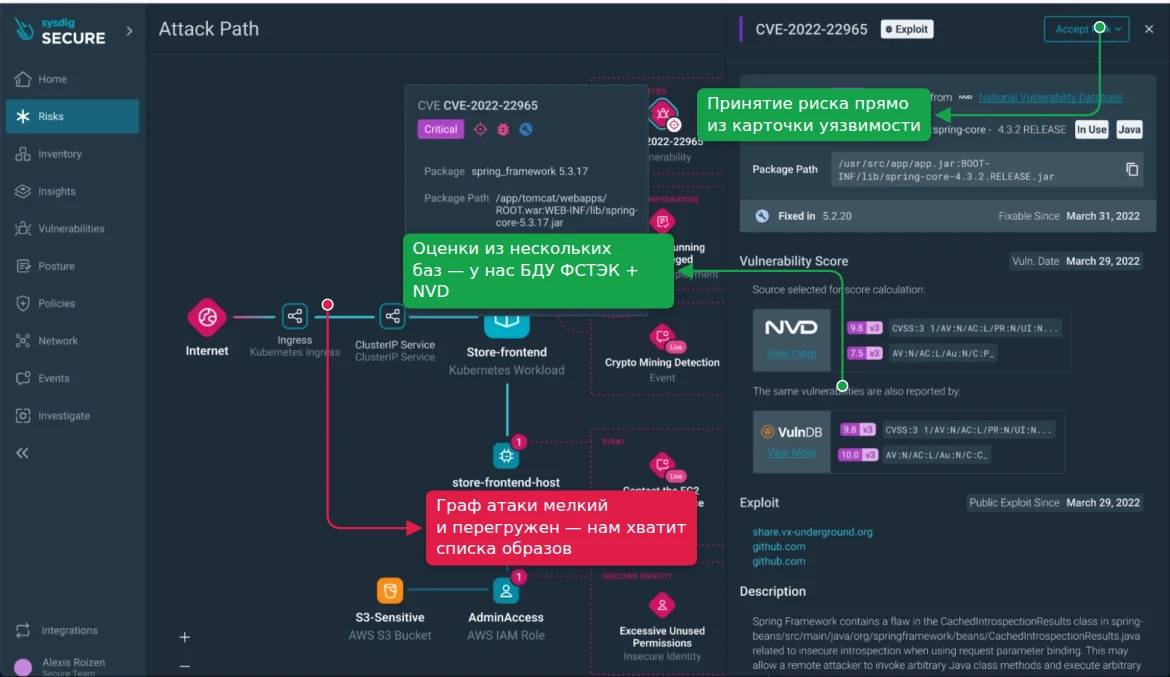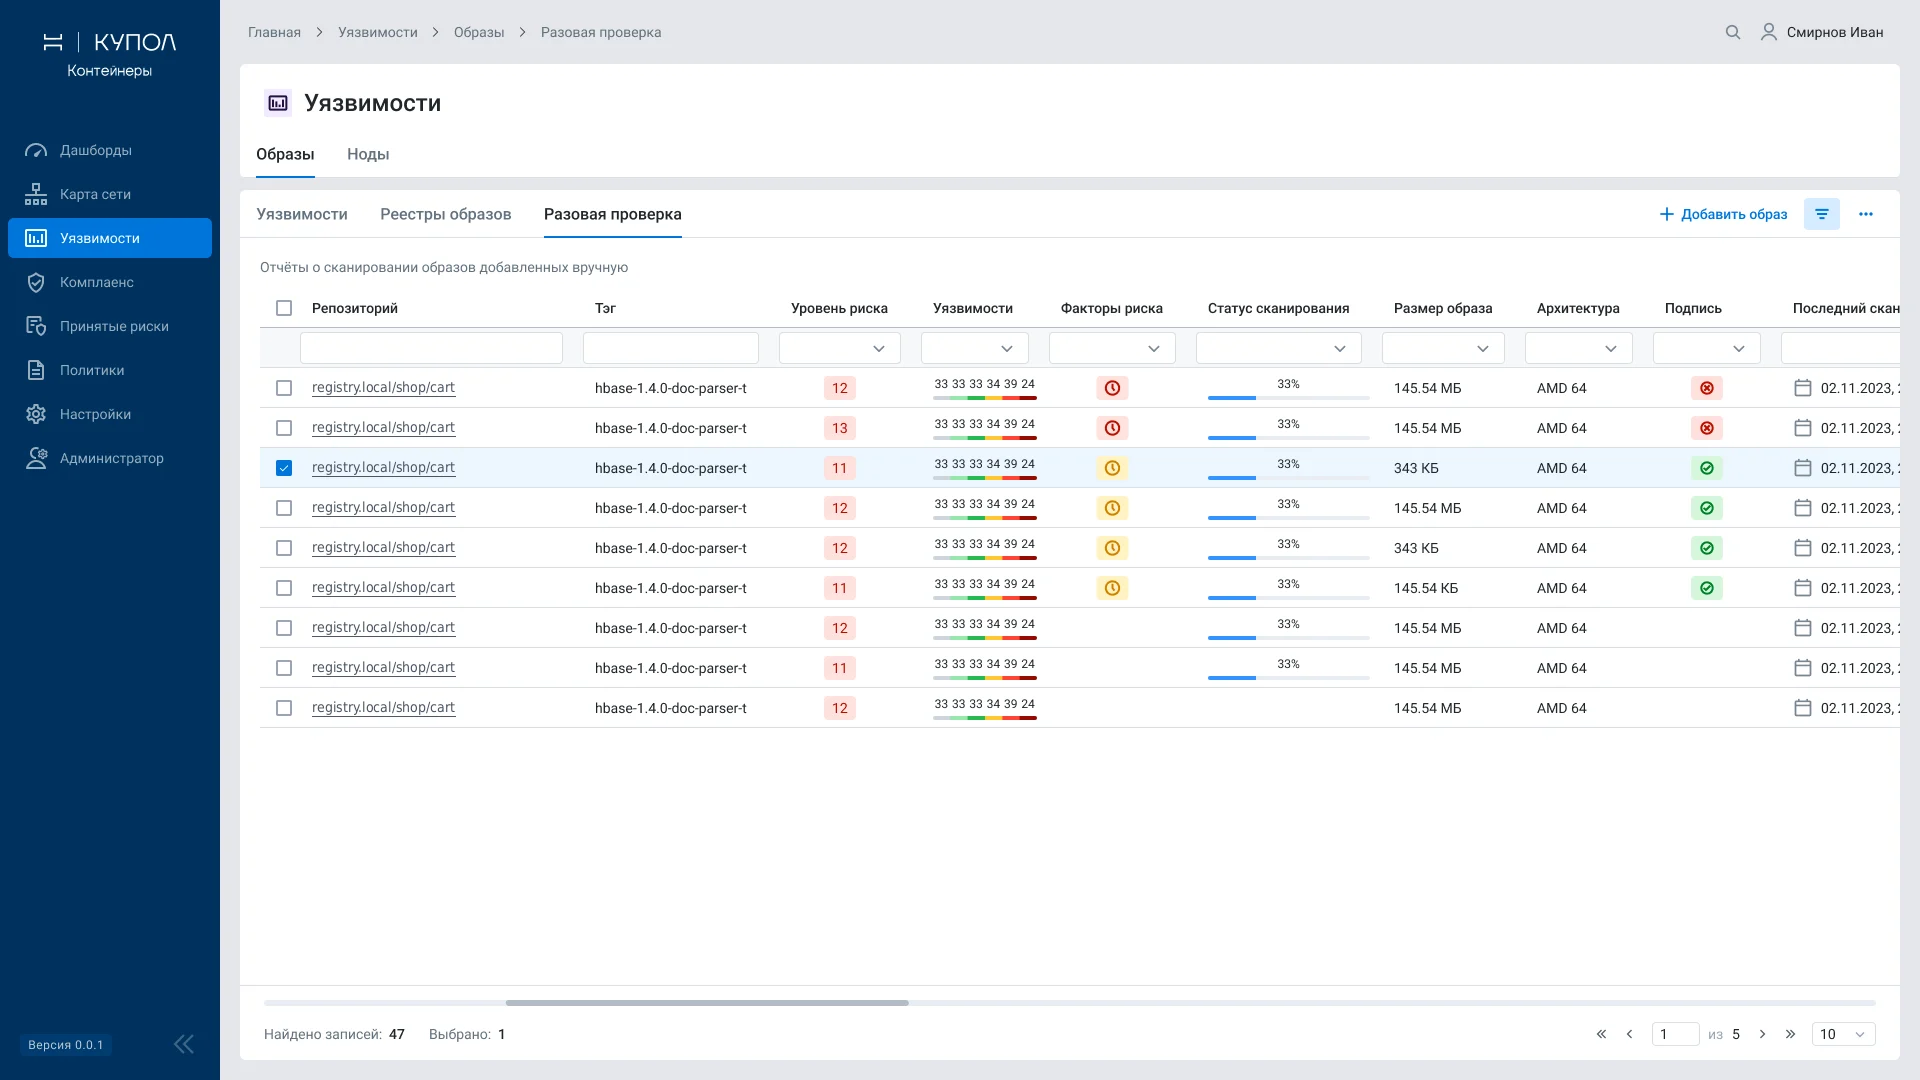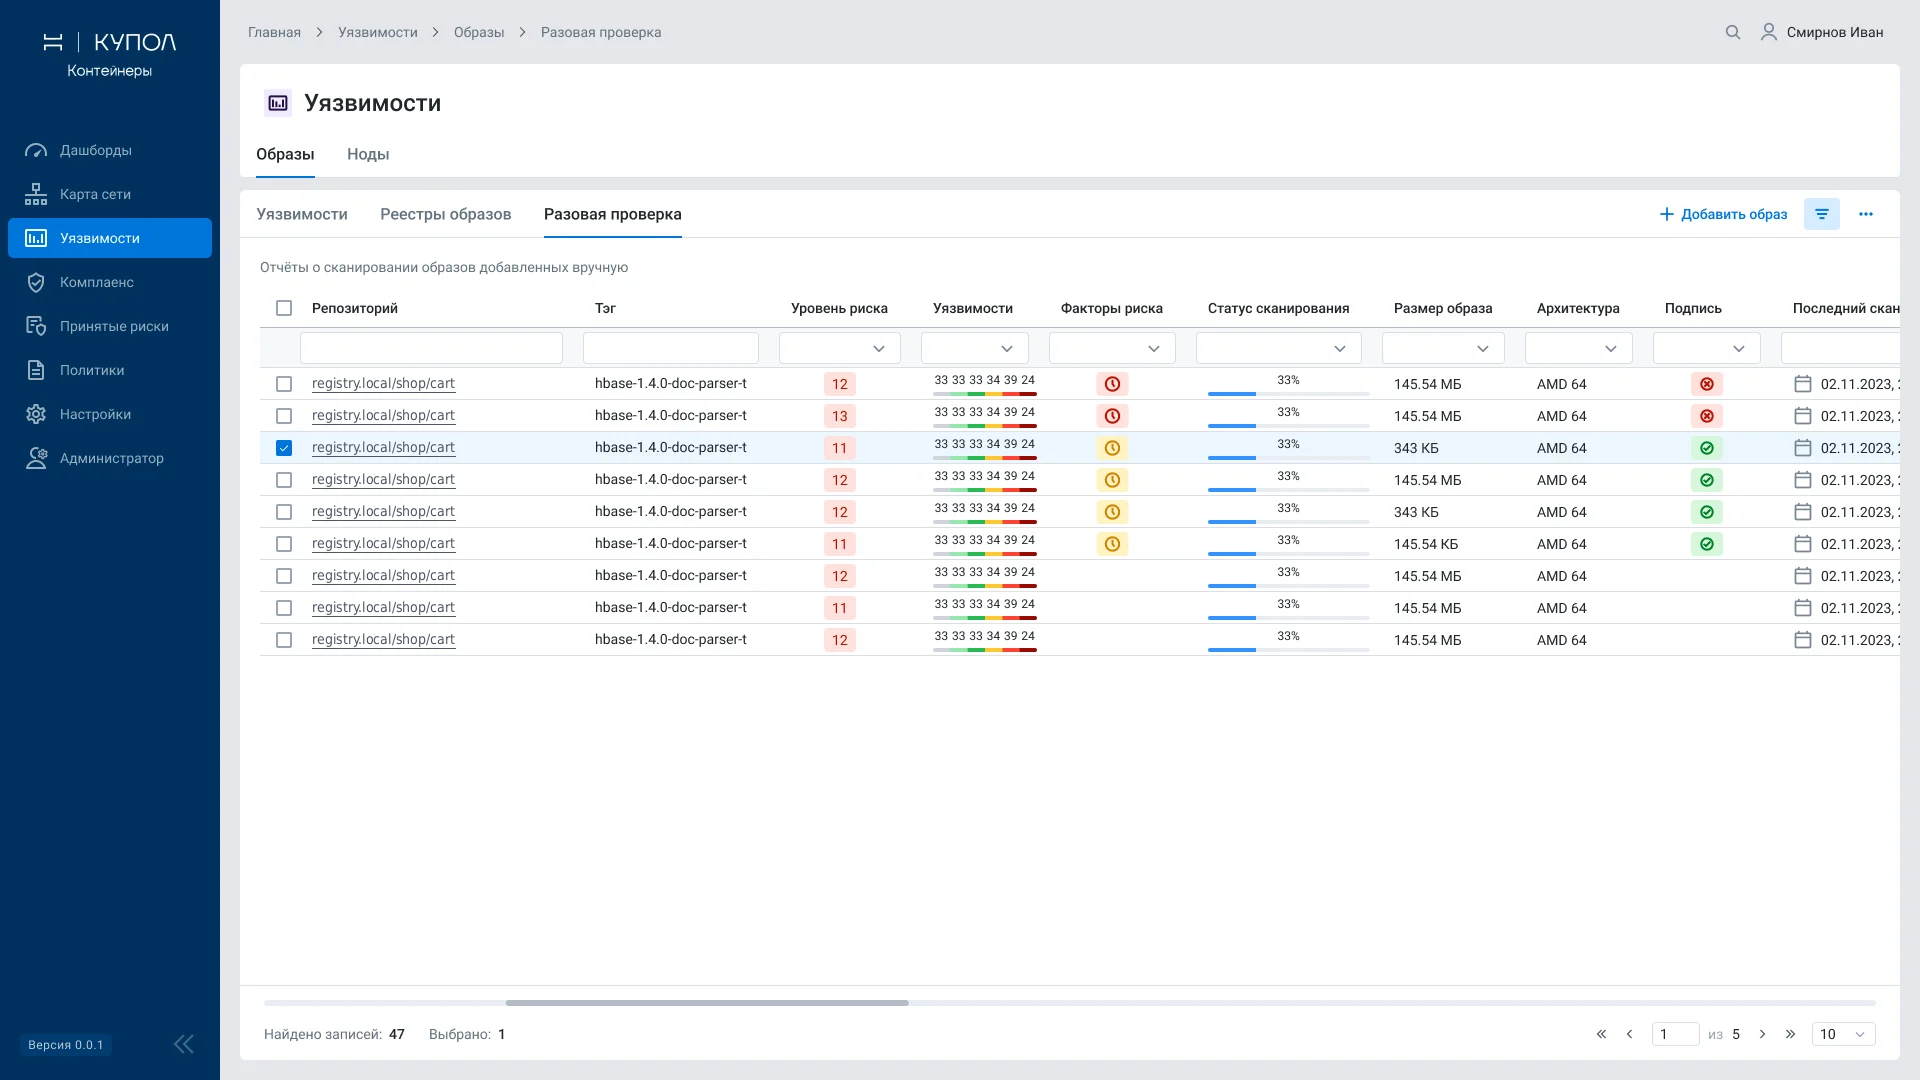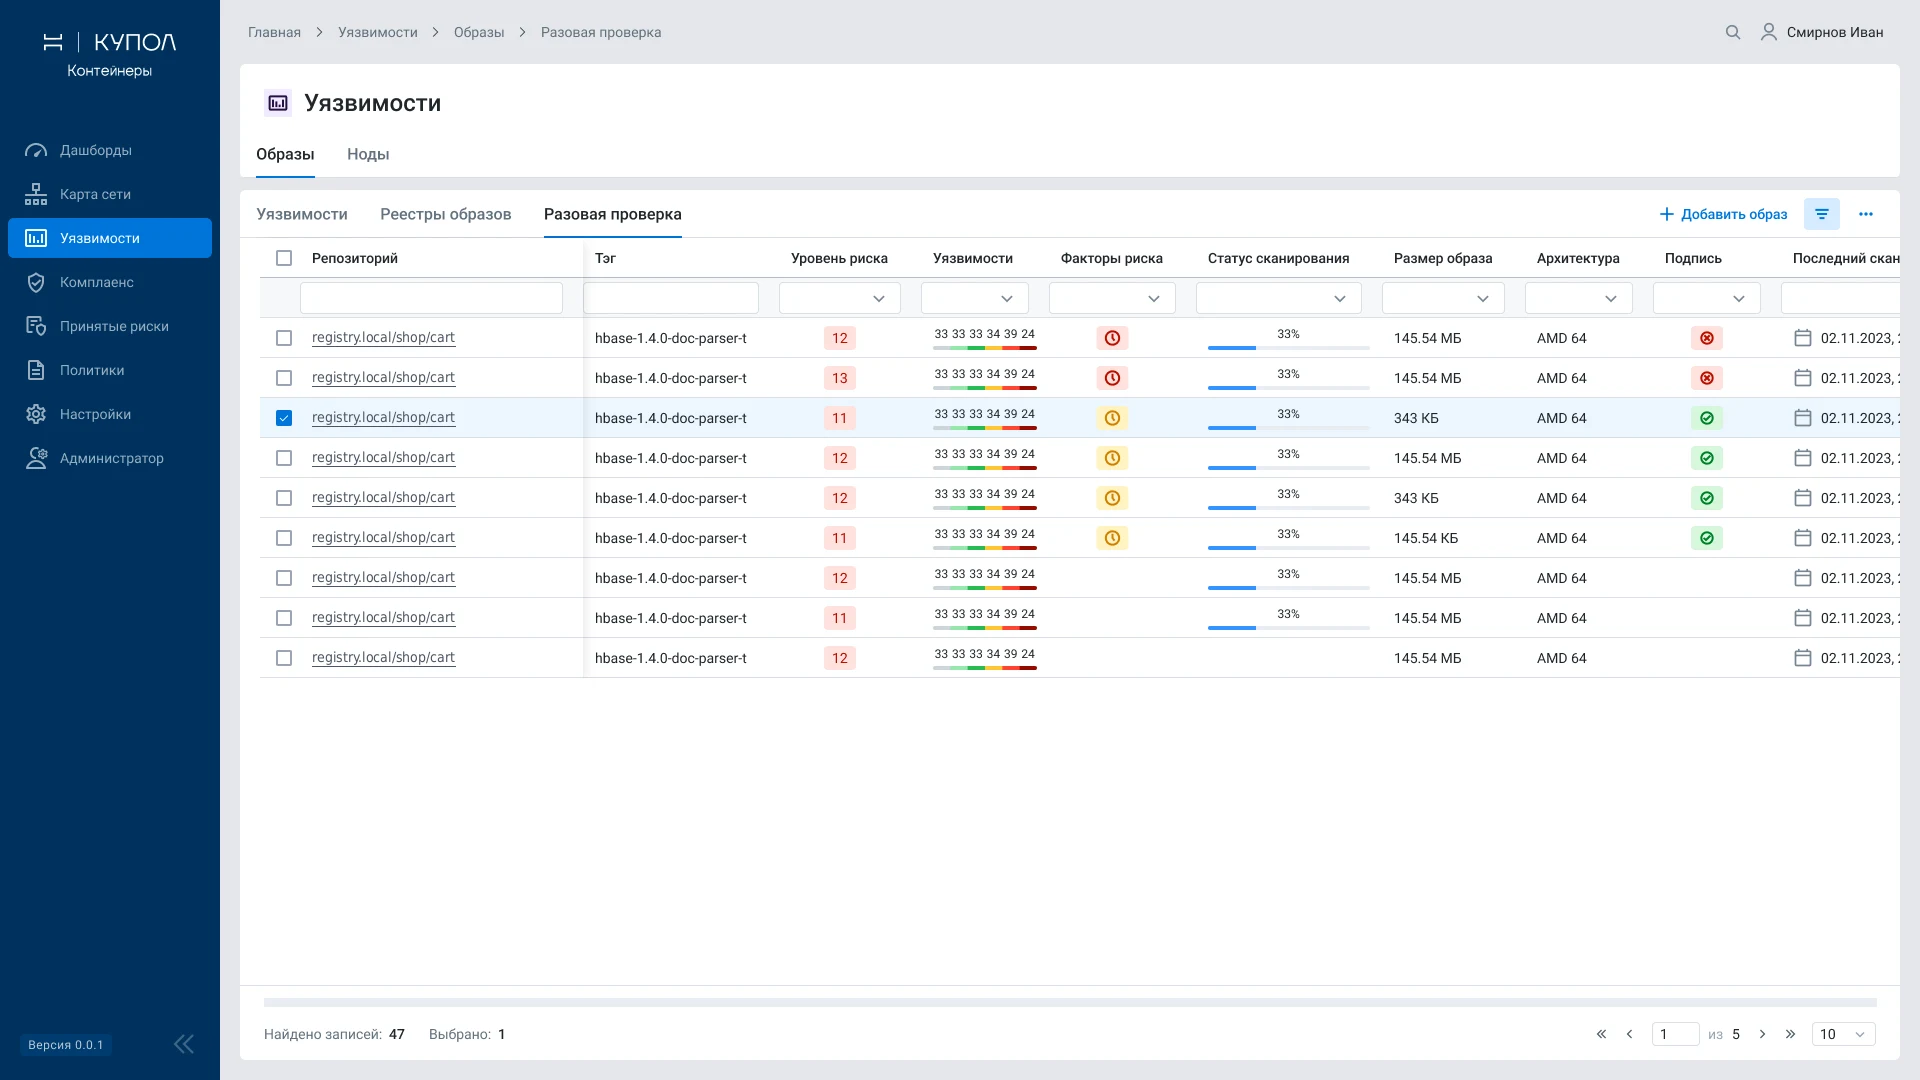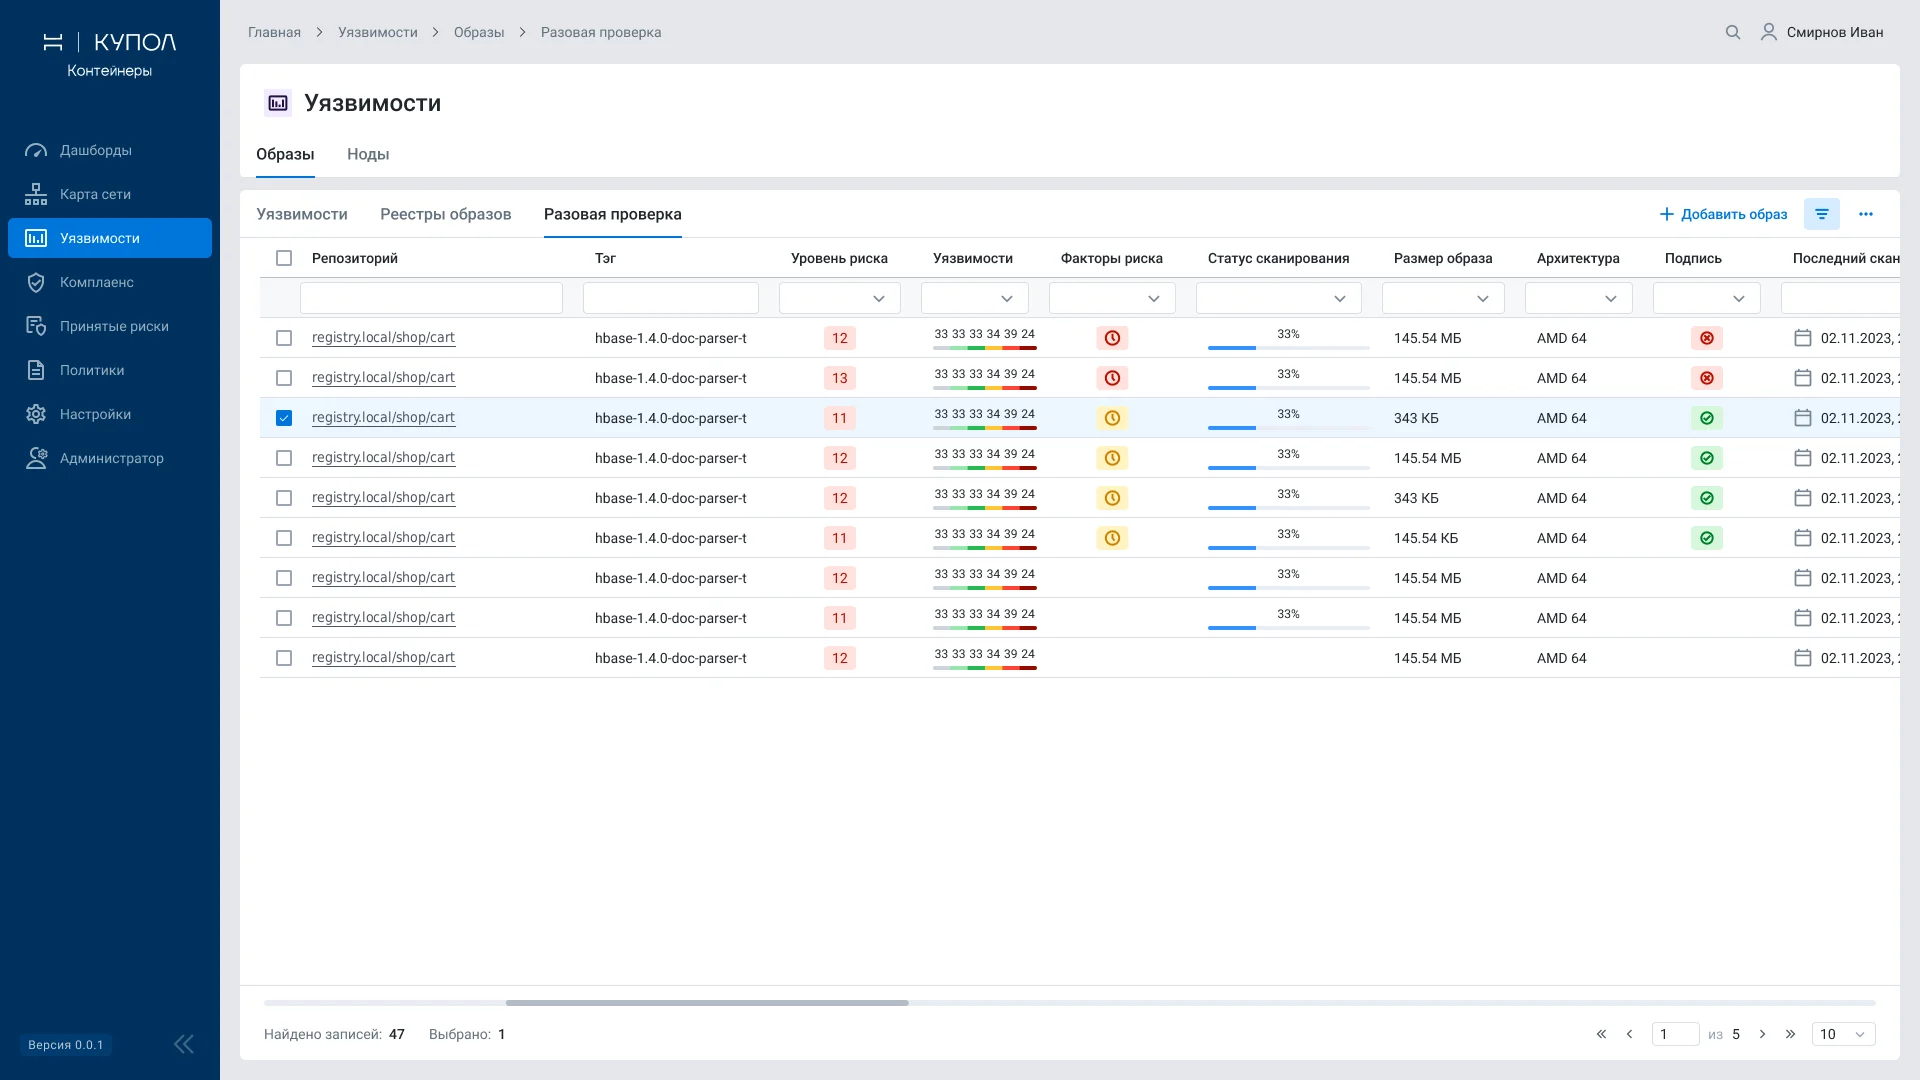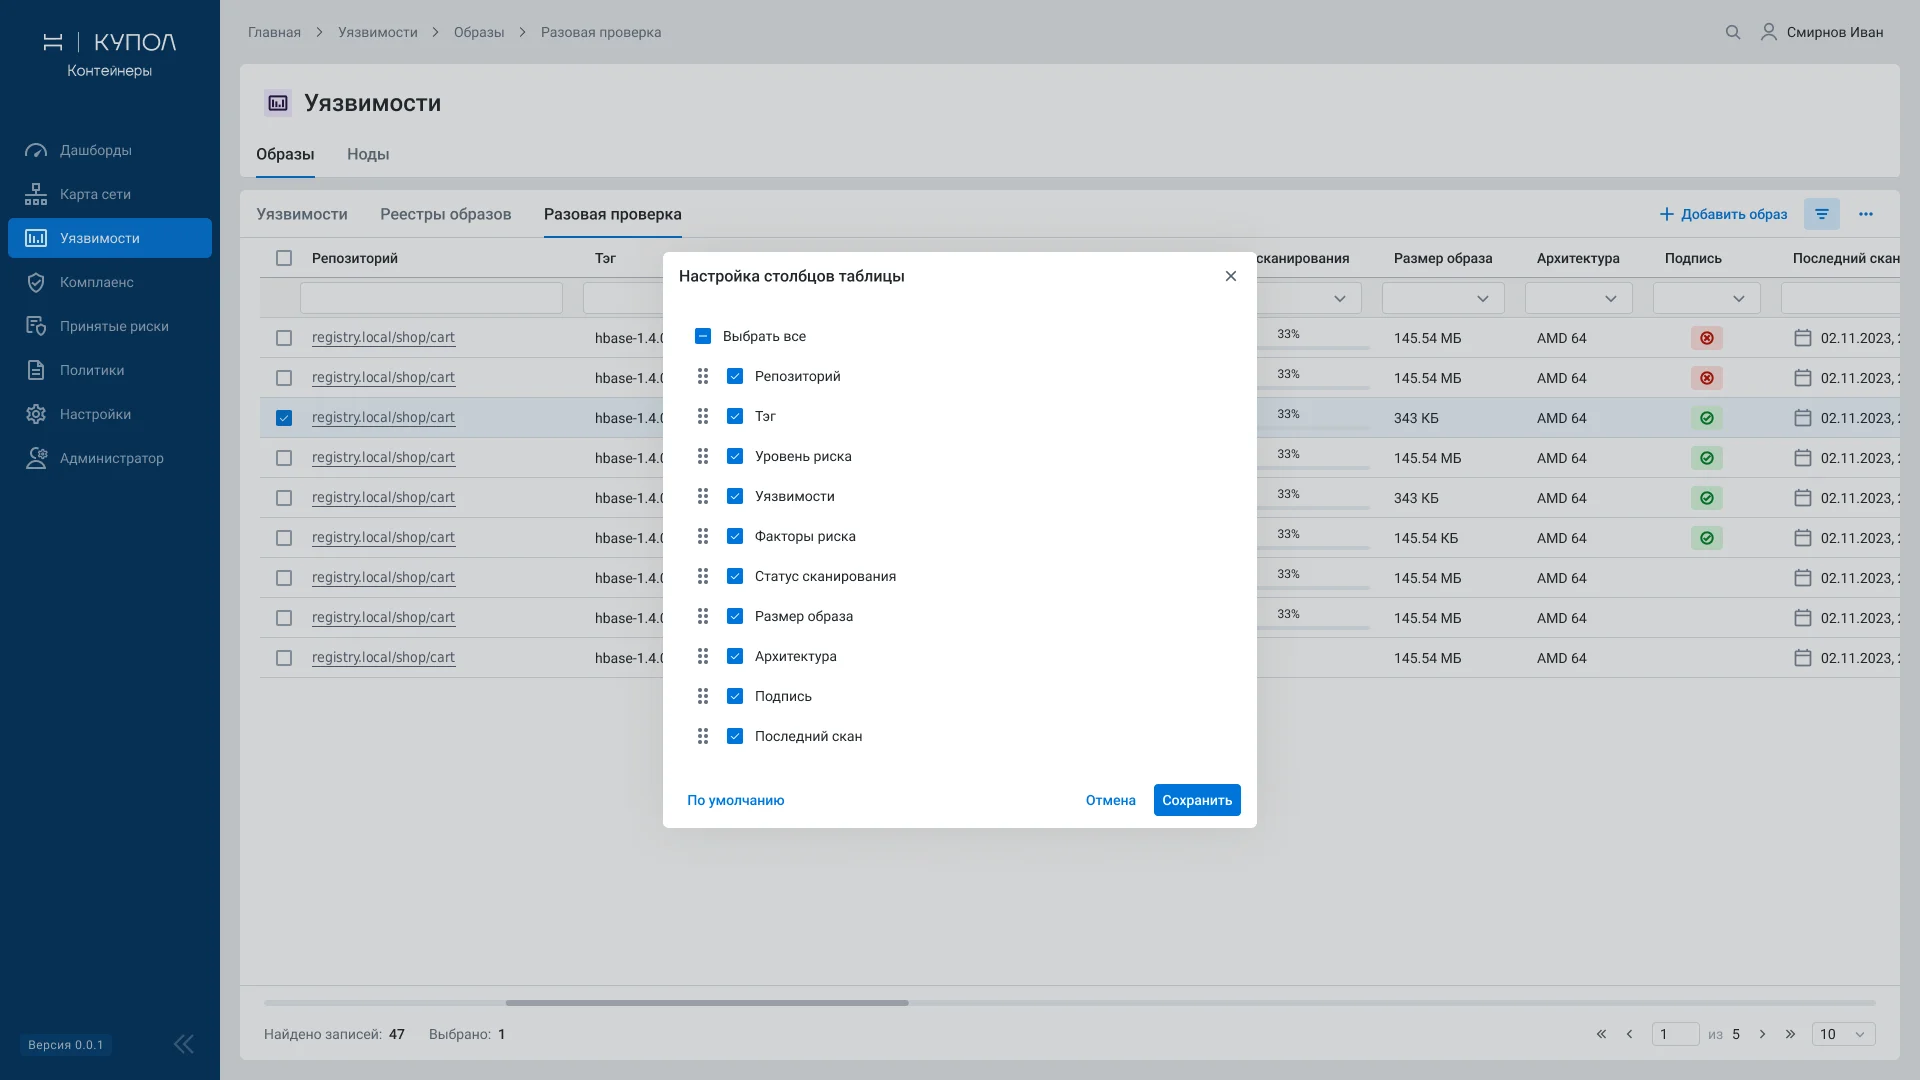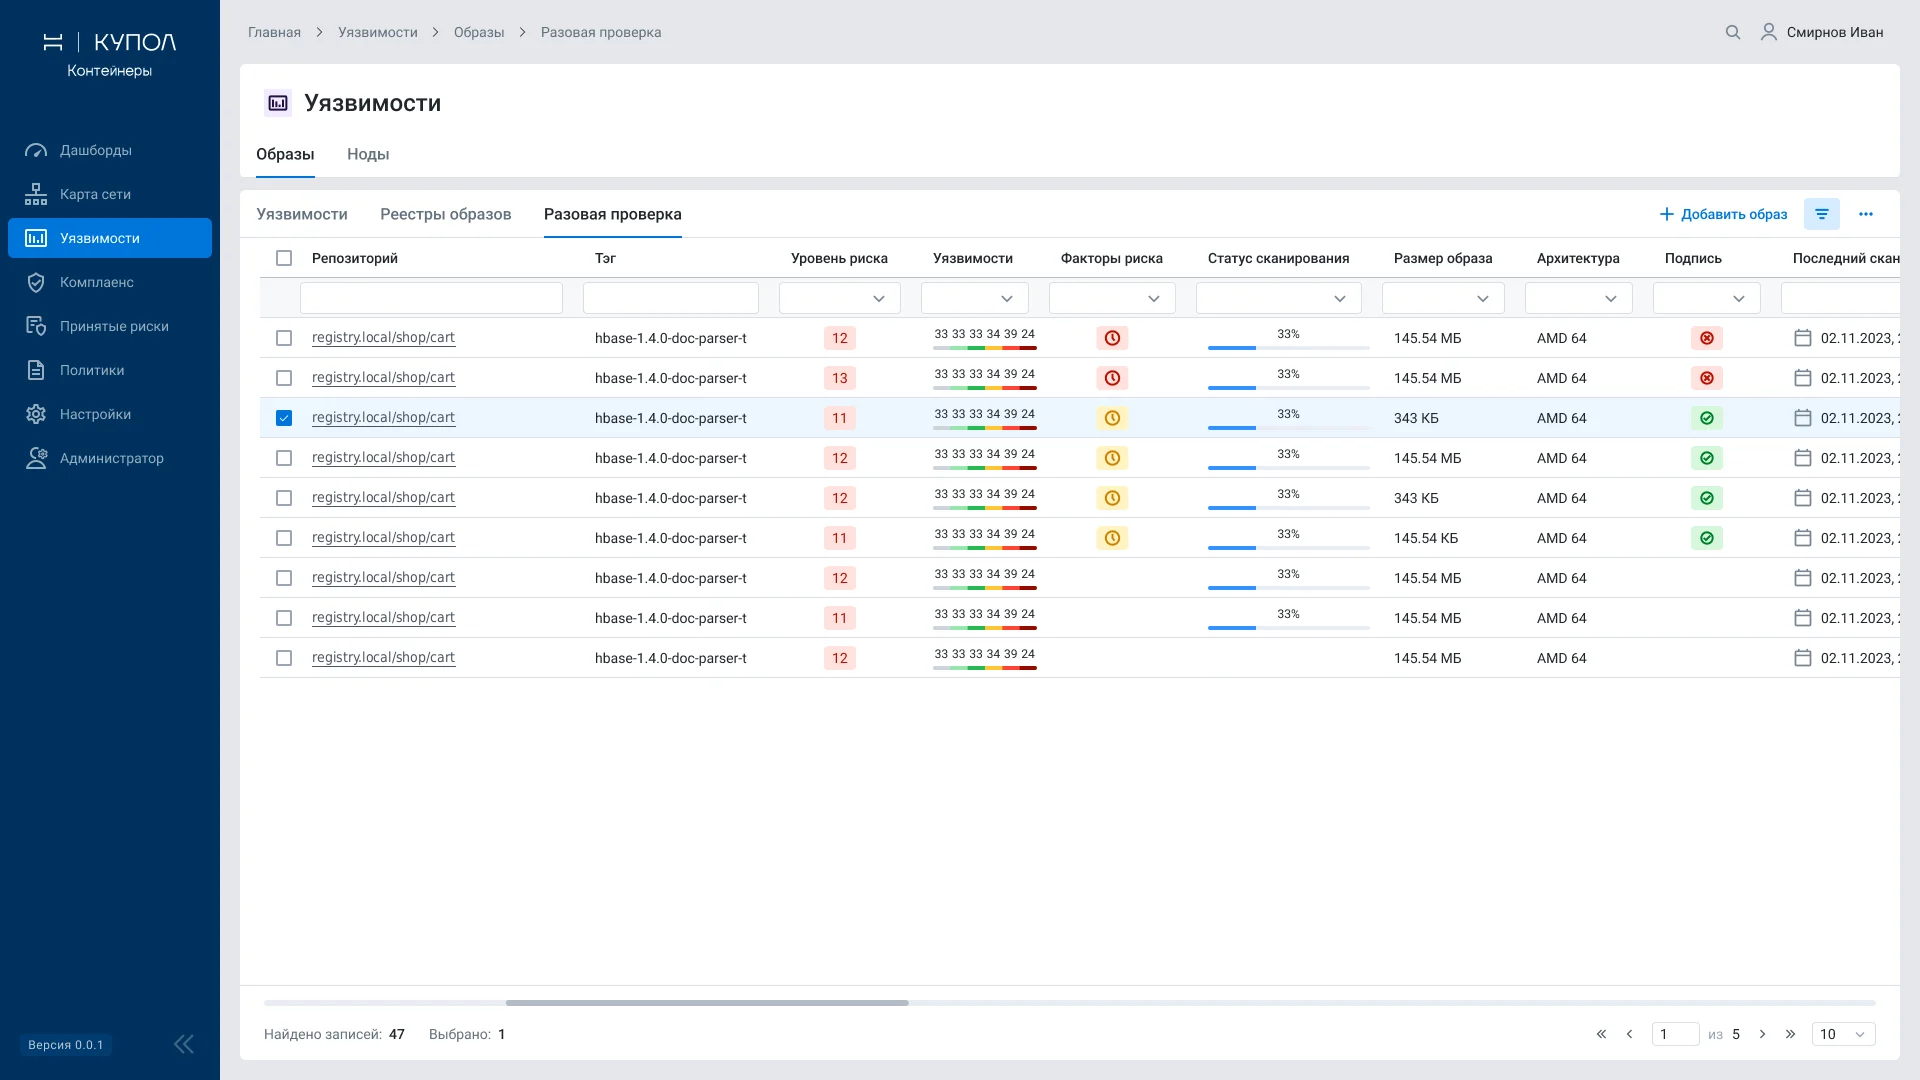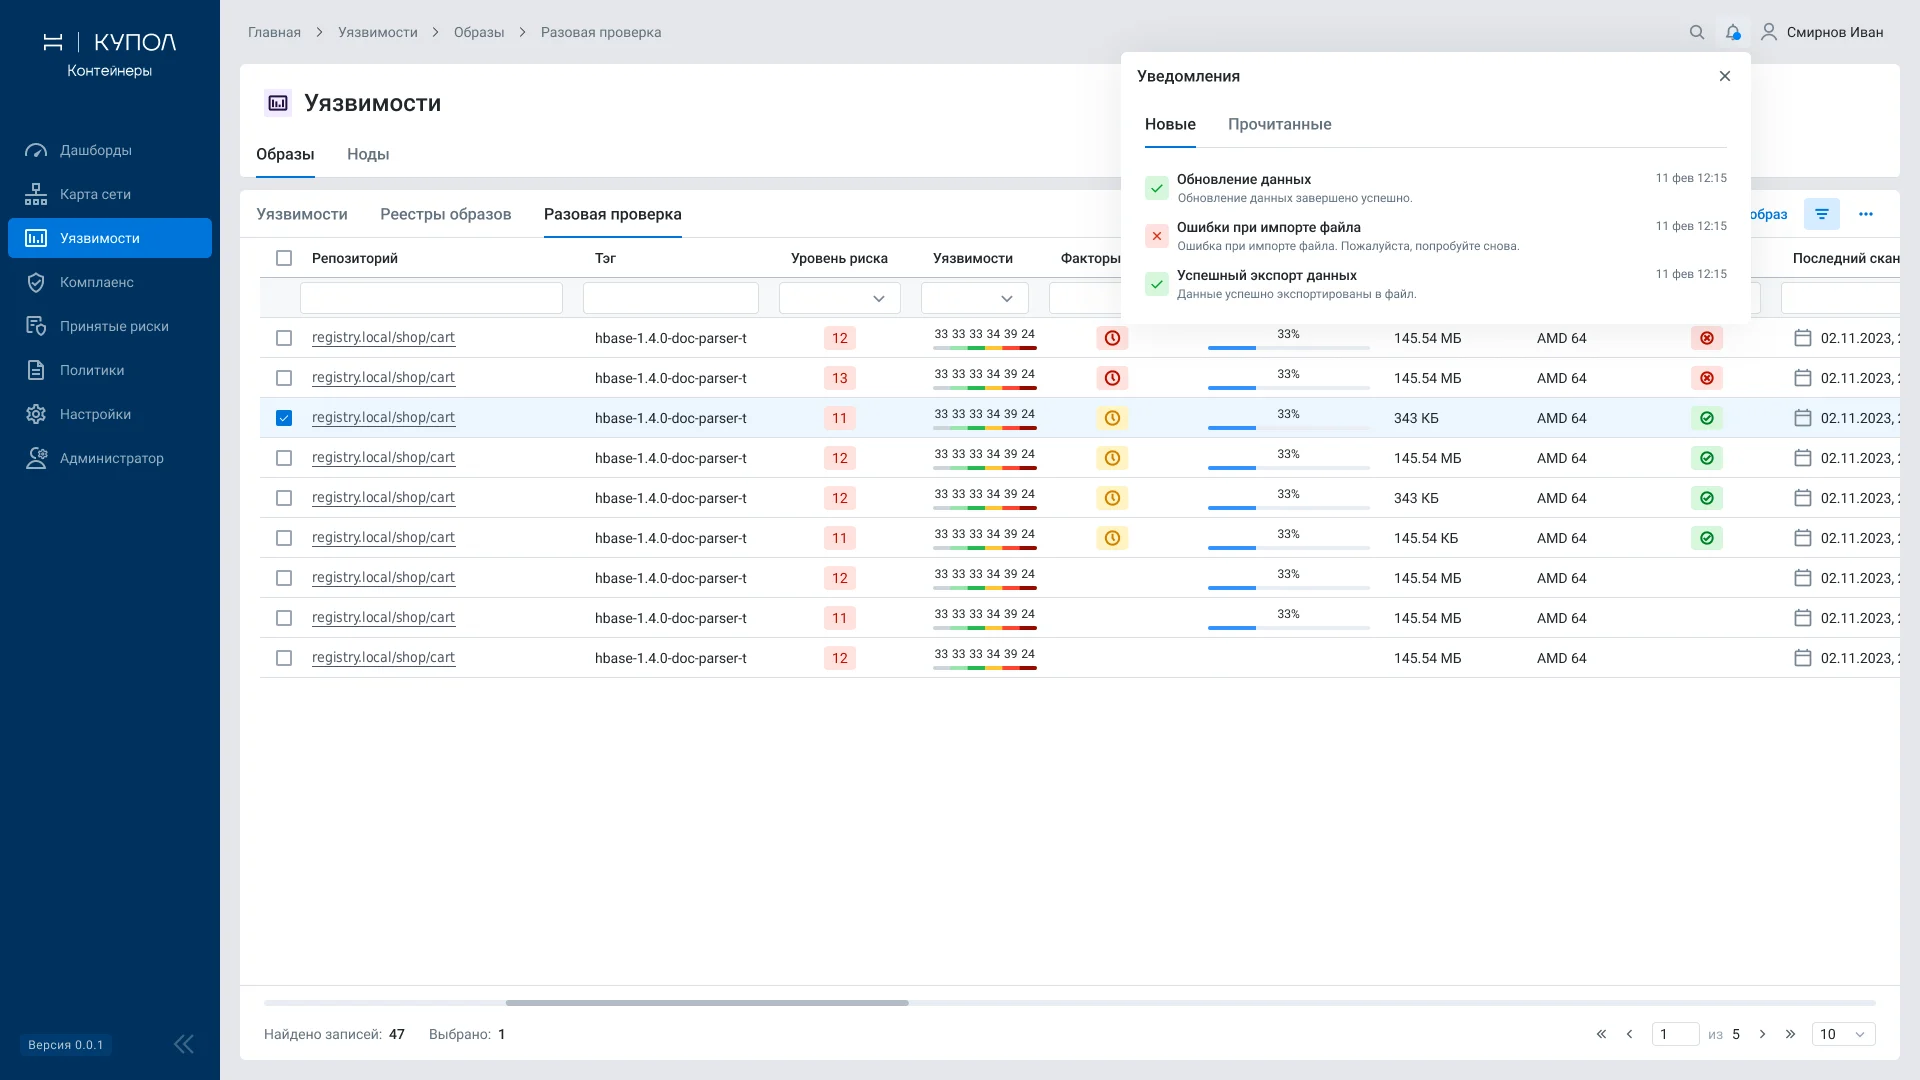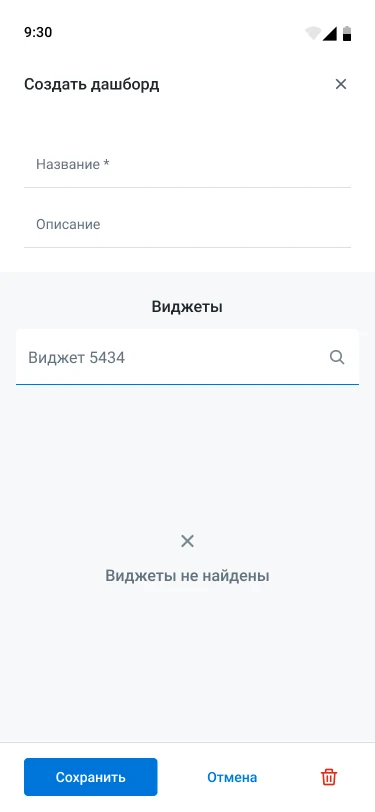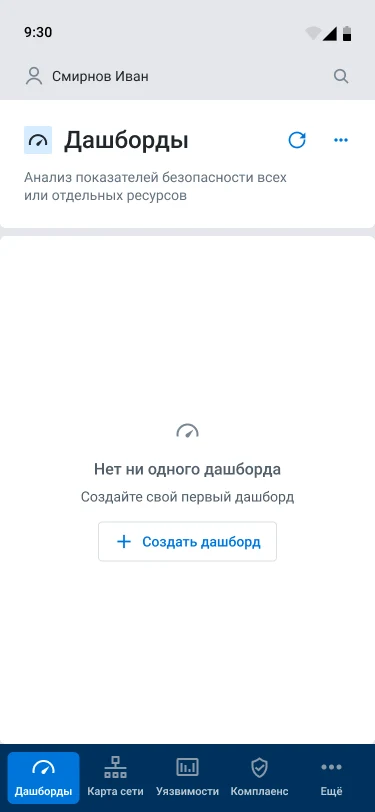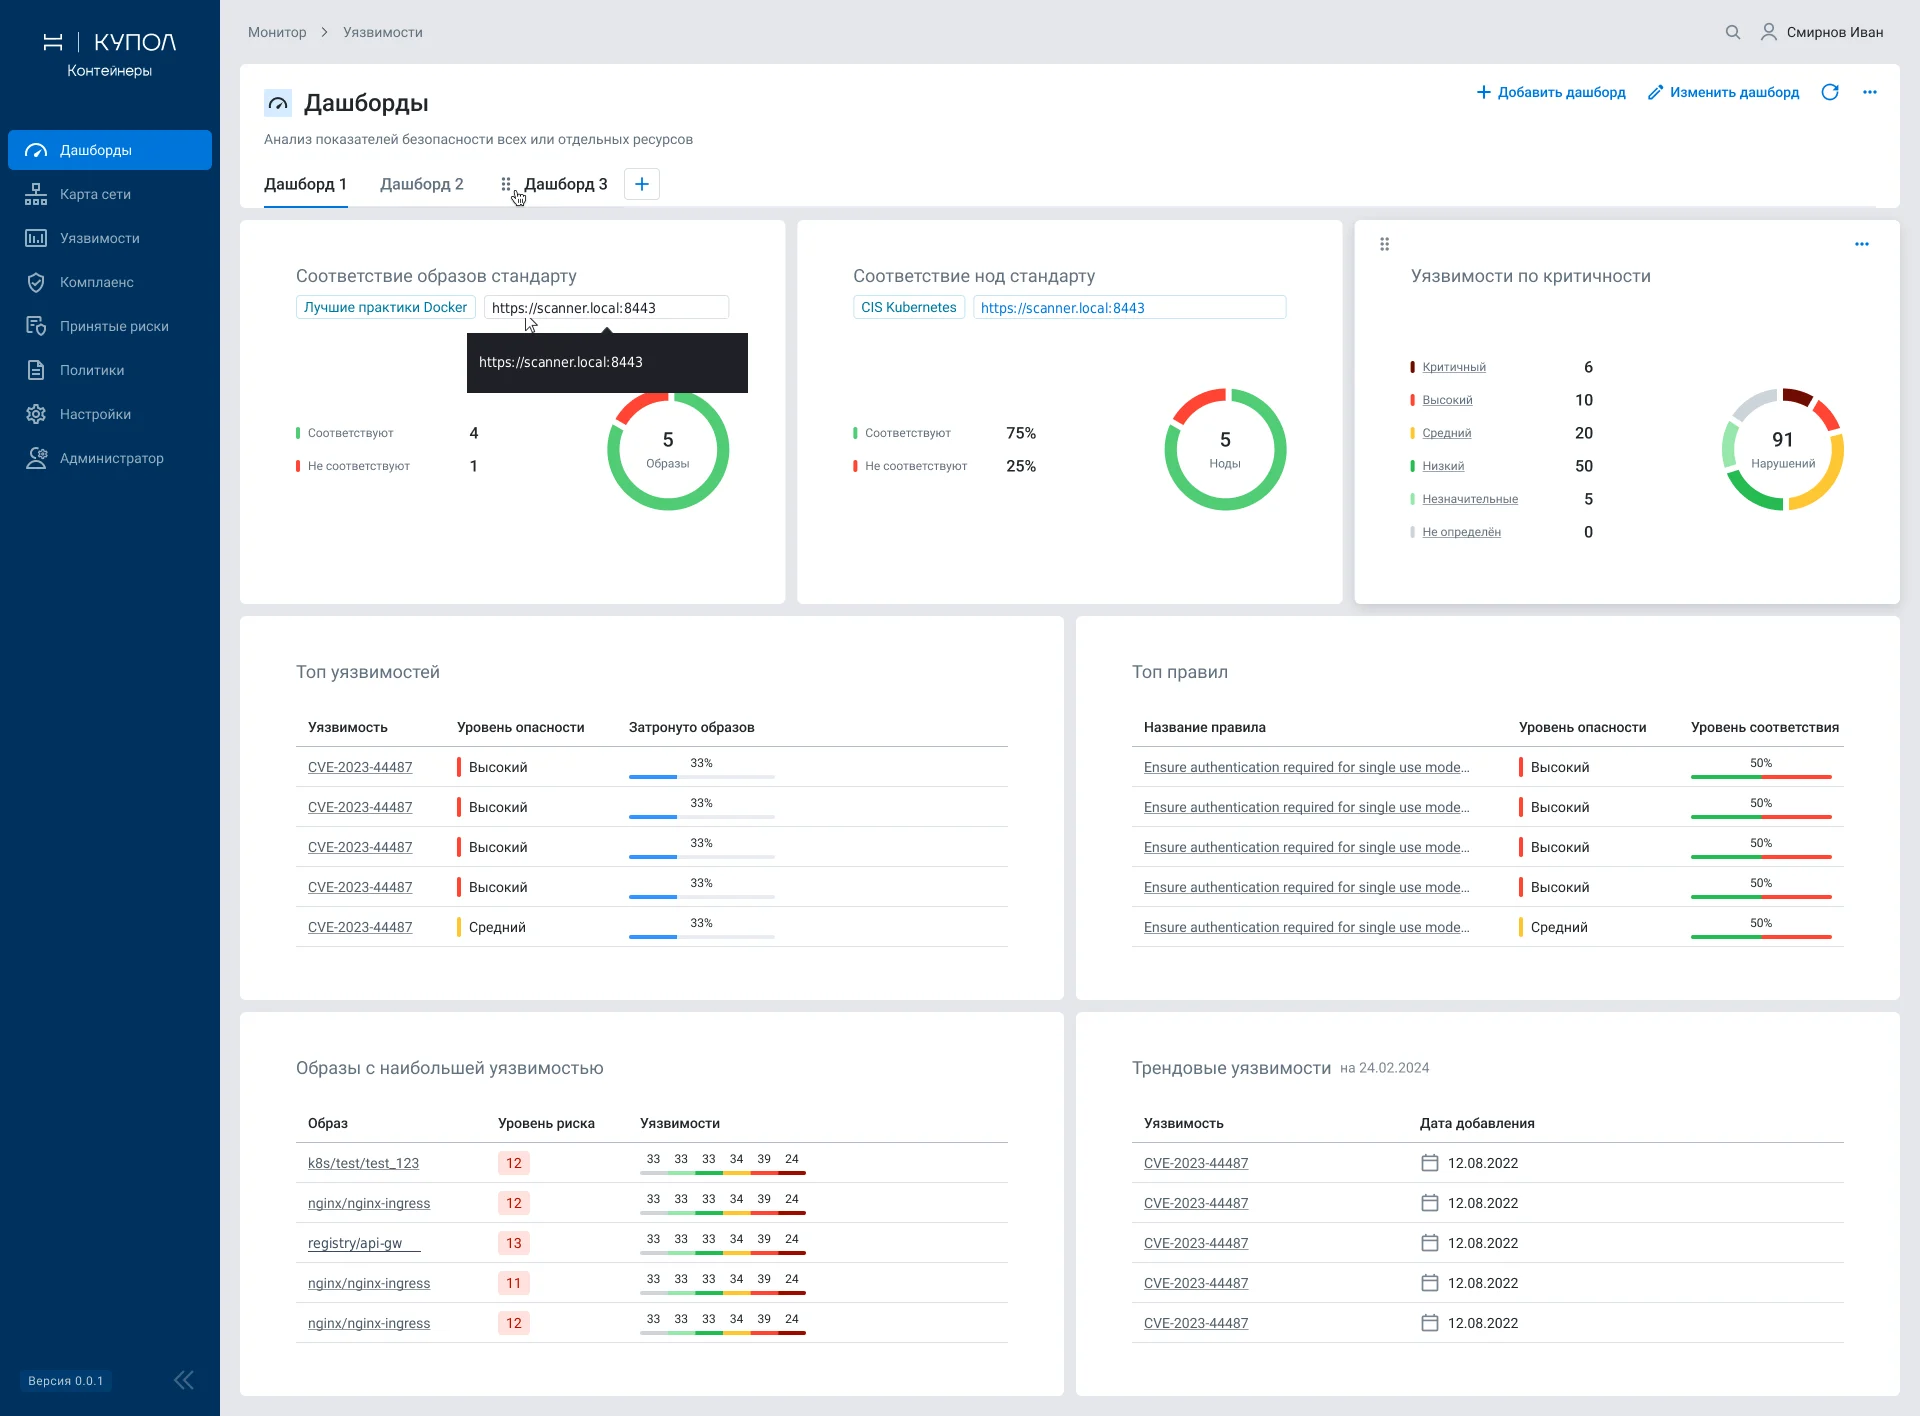
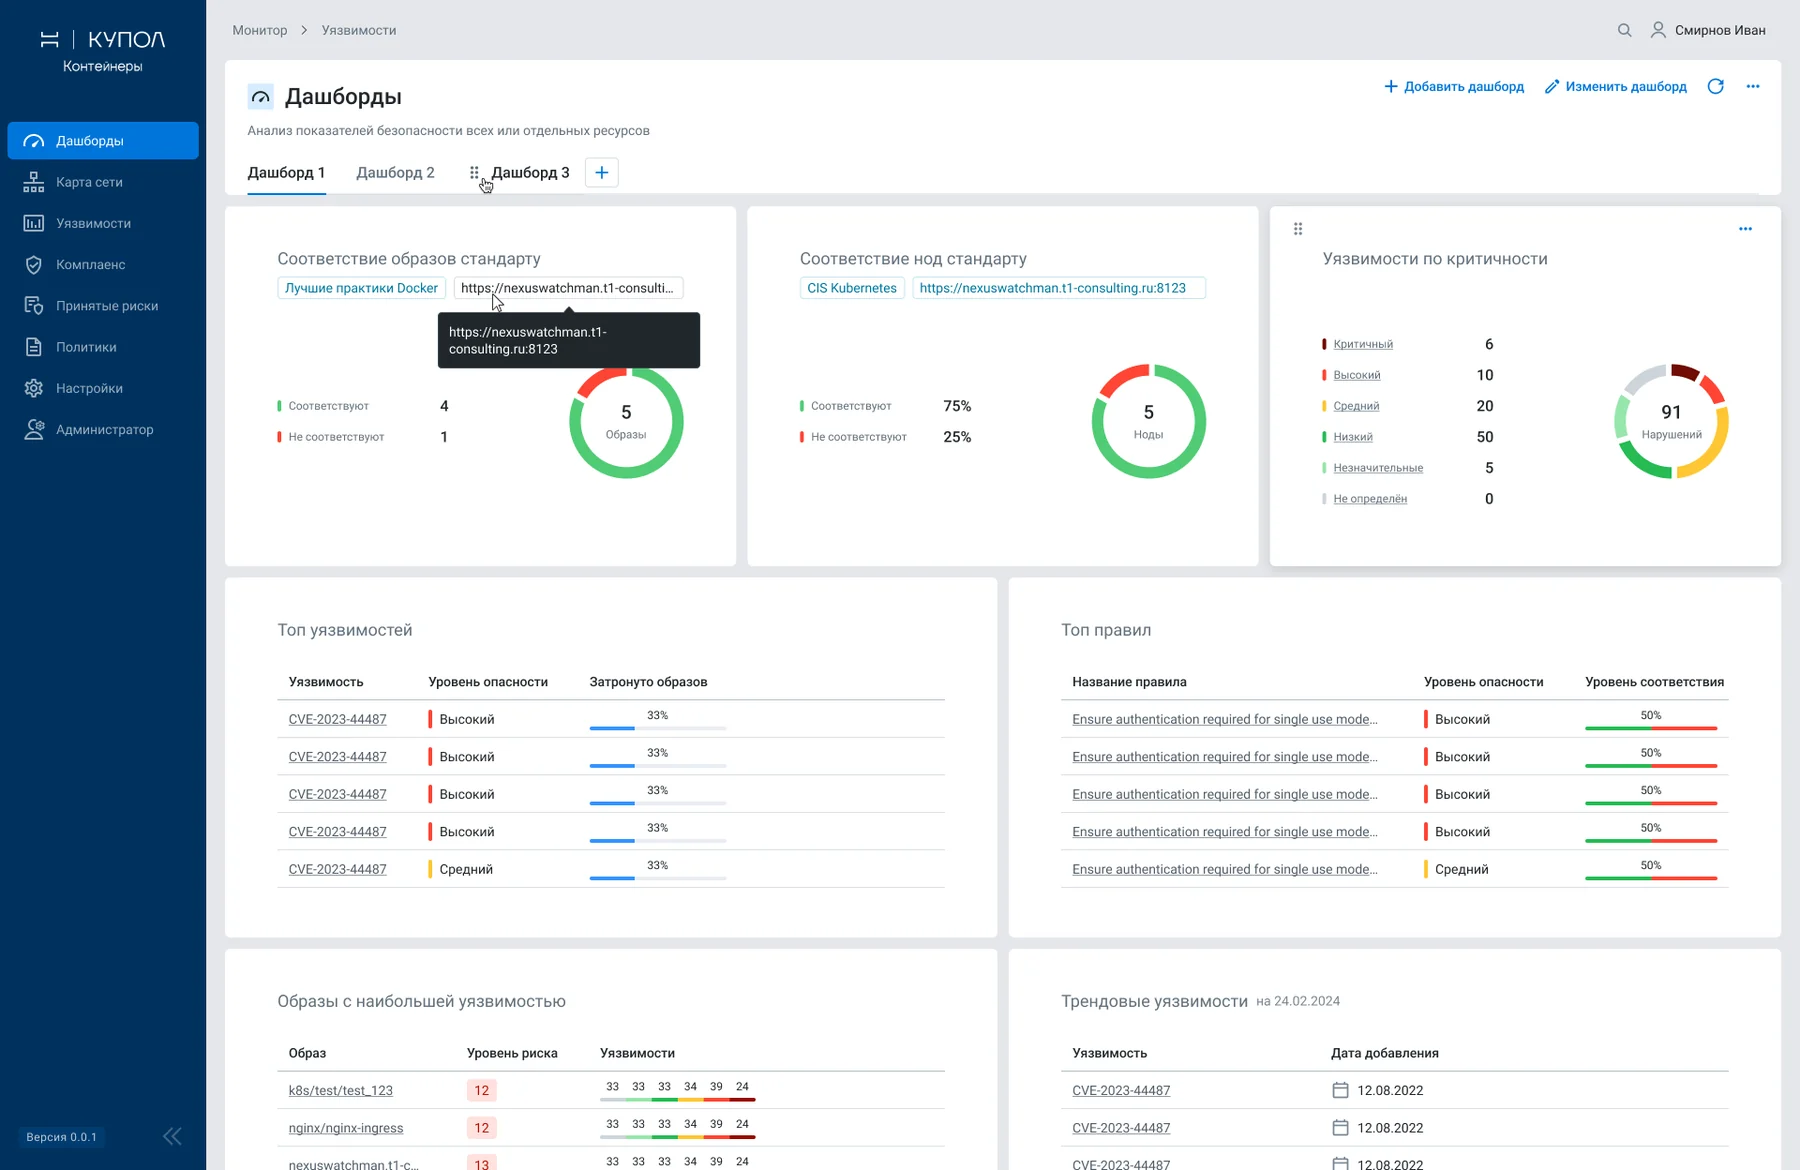
«Купол. Контейнеры» защищает всё, из чего состоит контейнерная платформа: образы, реестры, оркестраторы, контейнеры и ОС хоста — на всём цикле разработки ПО.
Раньше такие решения делали в основном иностранные вендоры. Компании получали регуляторные риски (ФСТЭК, CIS), непрозрачность и невозможность что-то настроить под себя. Цель бизнеса — заменить зарубежные решения и дать инженерам одно место для контроля уязвимостей, политик и конфигураций.
DevOps-инженерВедёт несколько кластеров и проектов, ценит скорость и надёжность
Смежные ролиSecOps, аналитик, архитектор
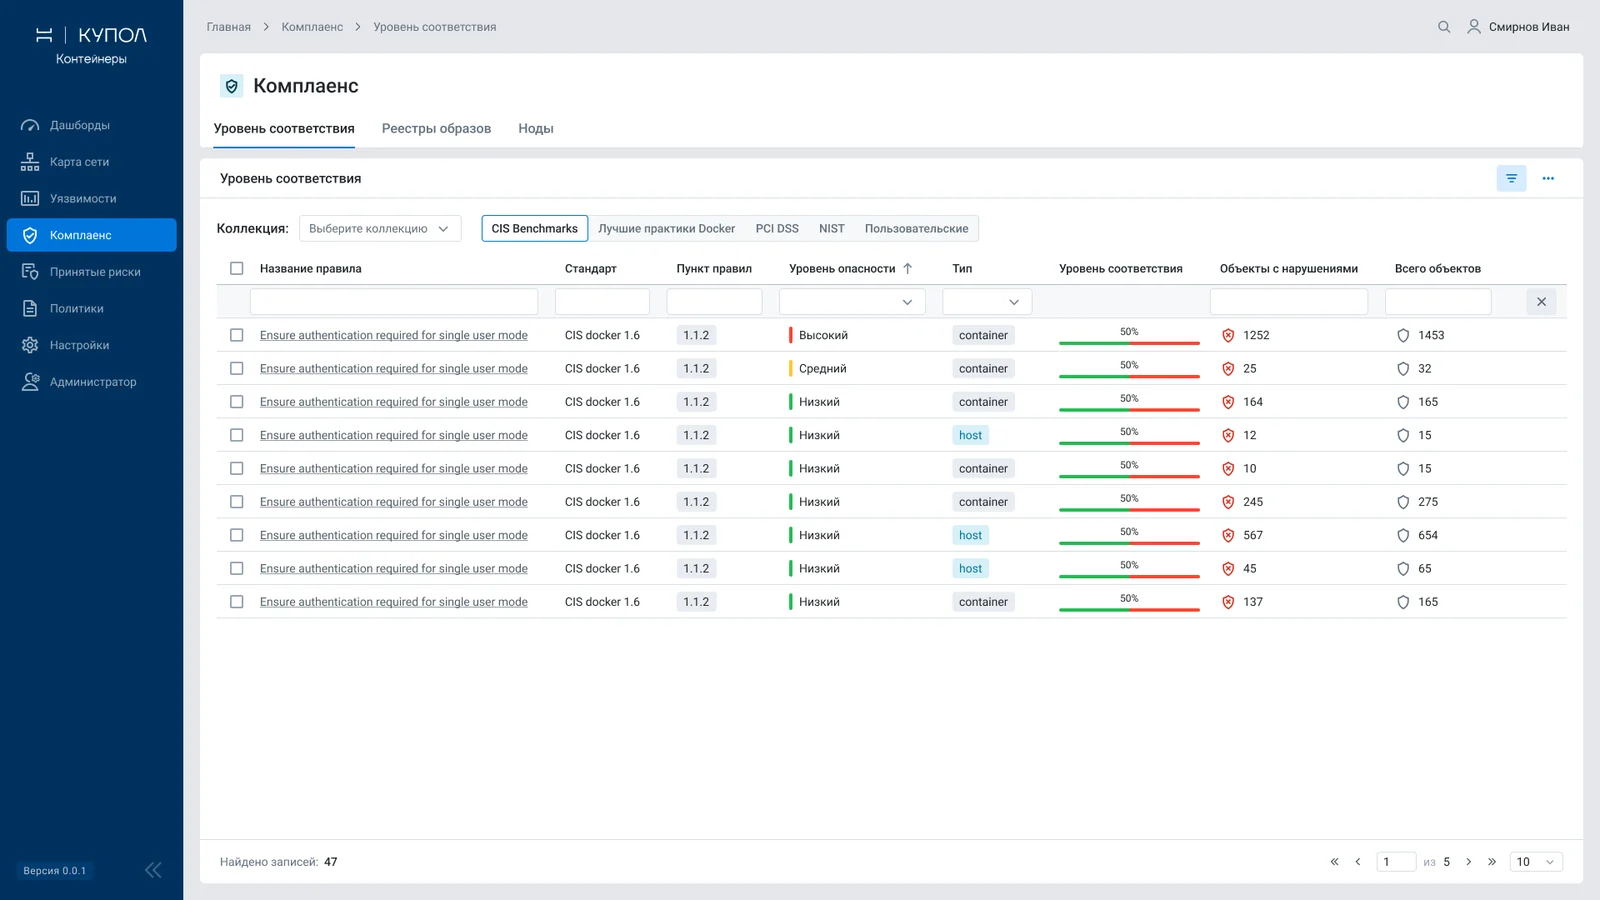
СтандартыФСТЭК и CIS Benchmark прямо в интерфейсе
10 разделов продуктаот мониторинга до администрирования
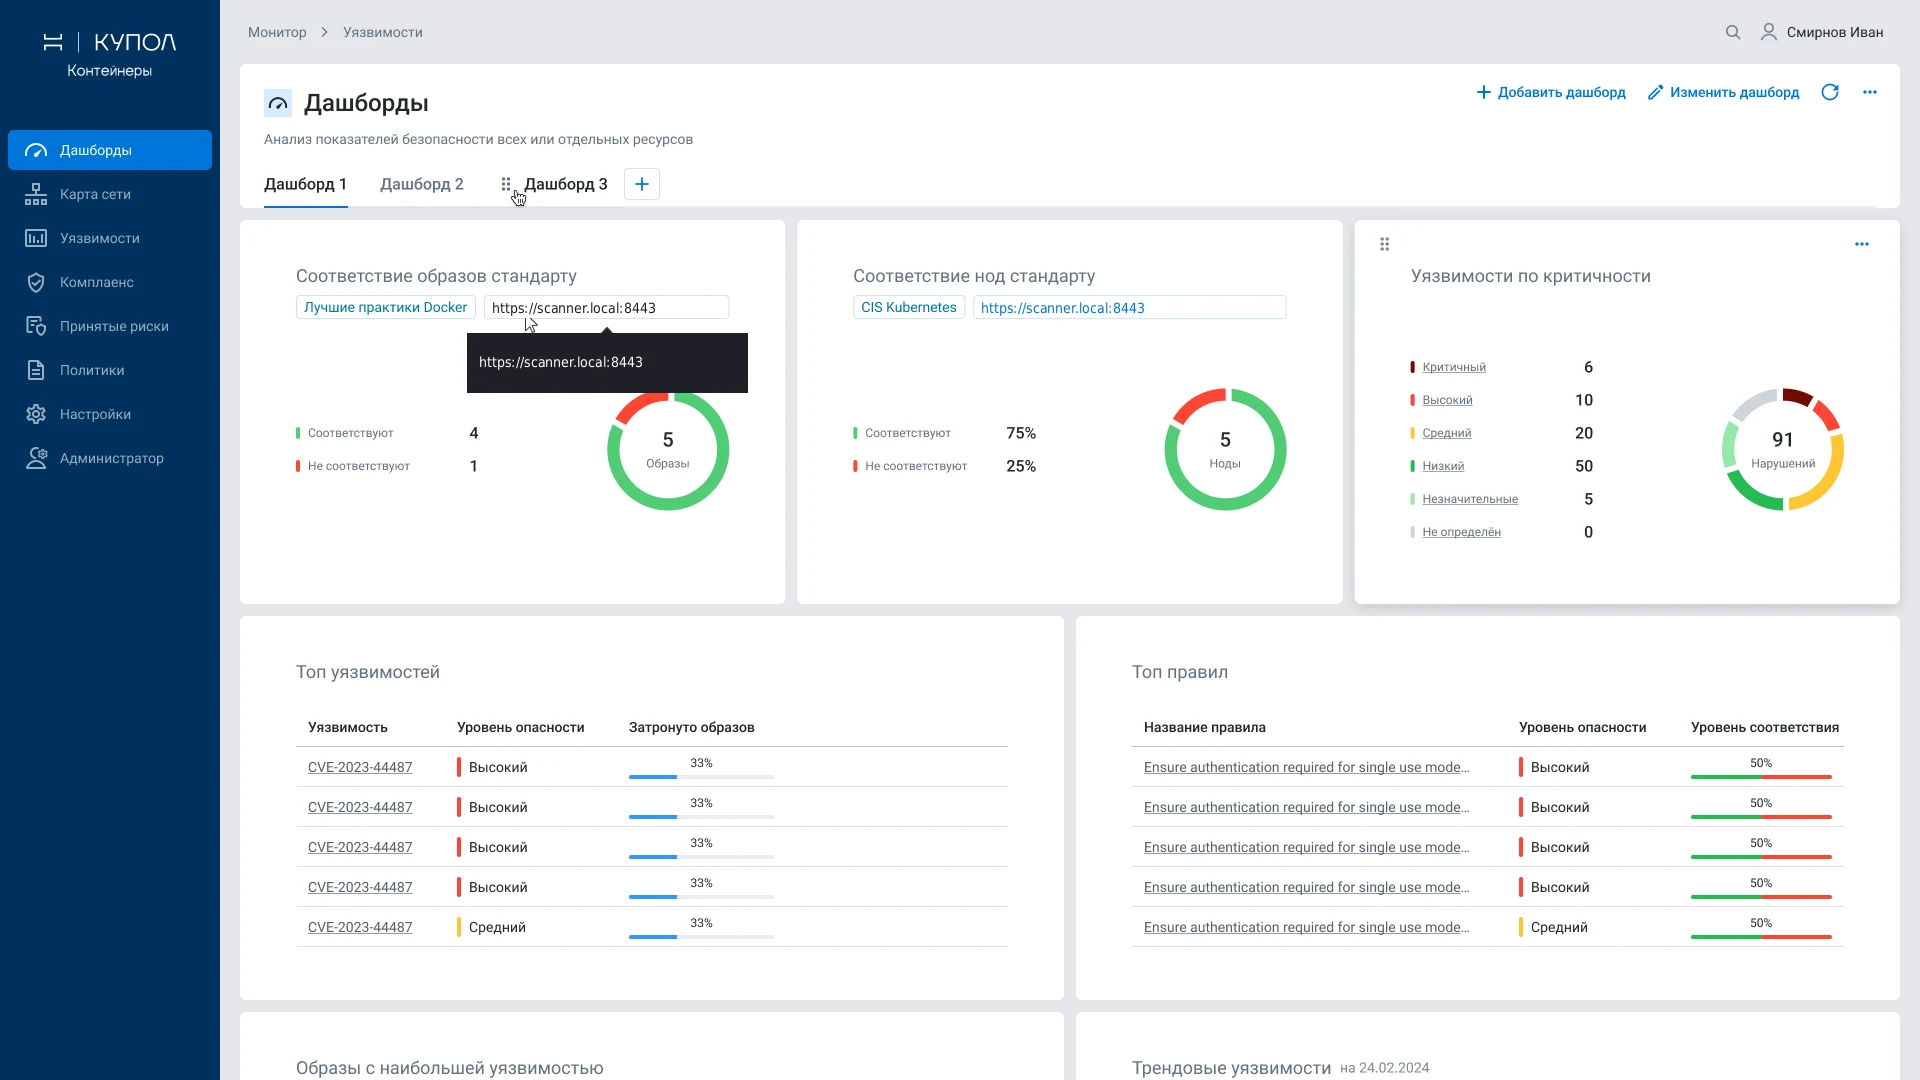
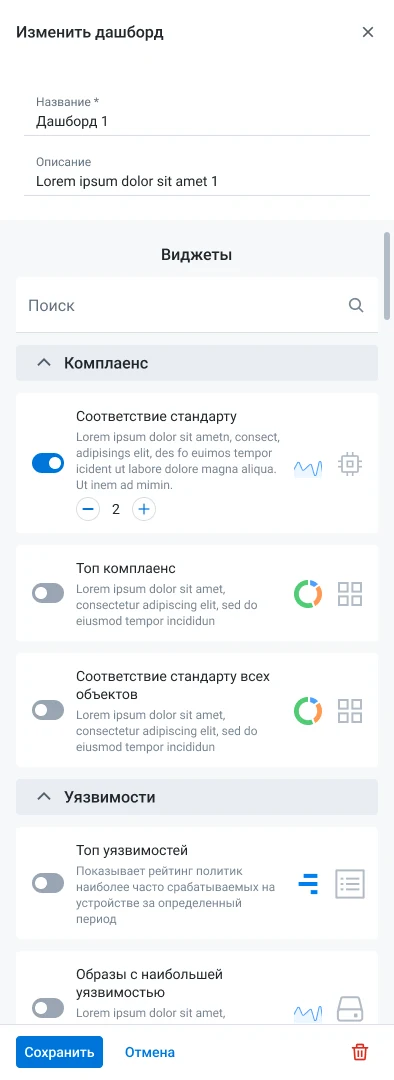
- 01ДашбордыСводка по рискам в настраиваемых виджетах
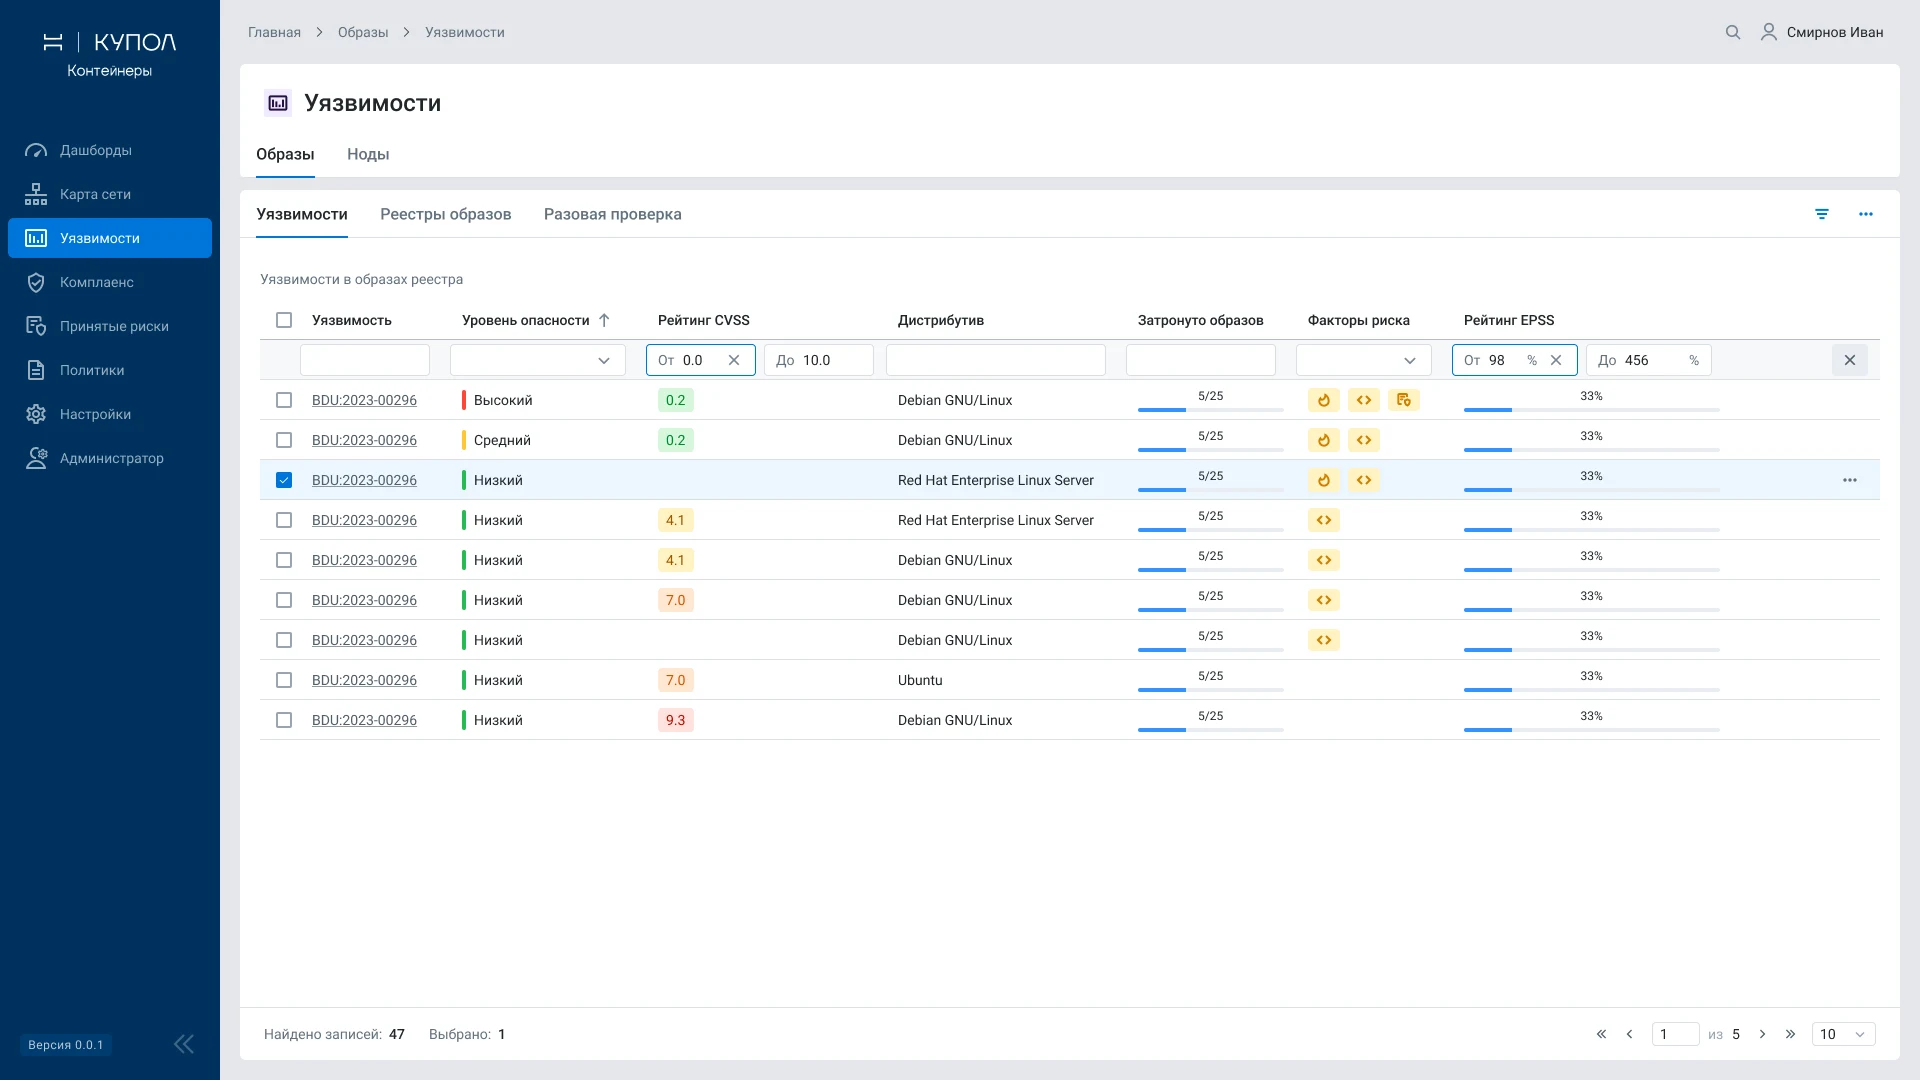
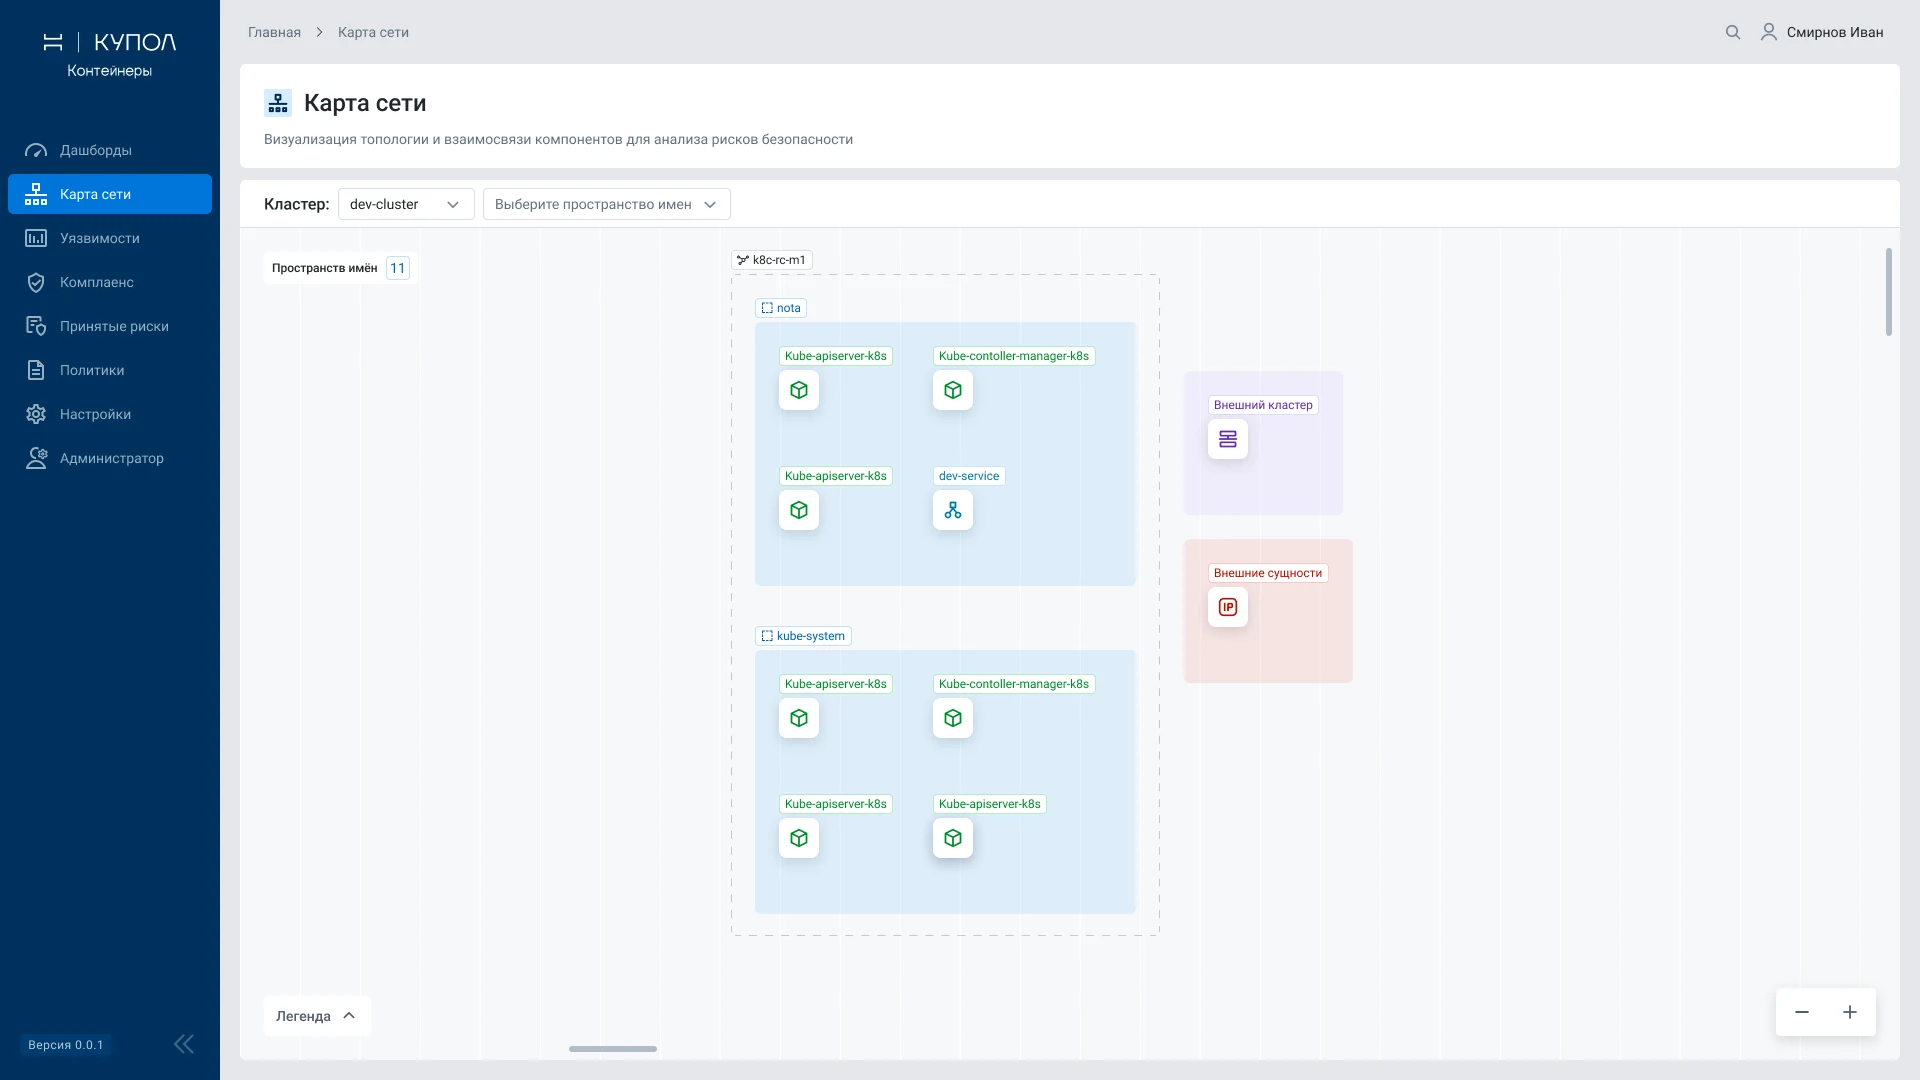
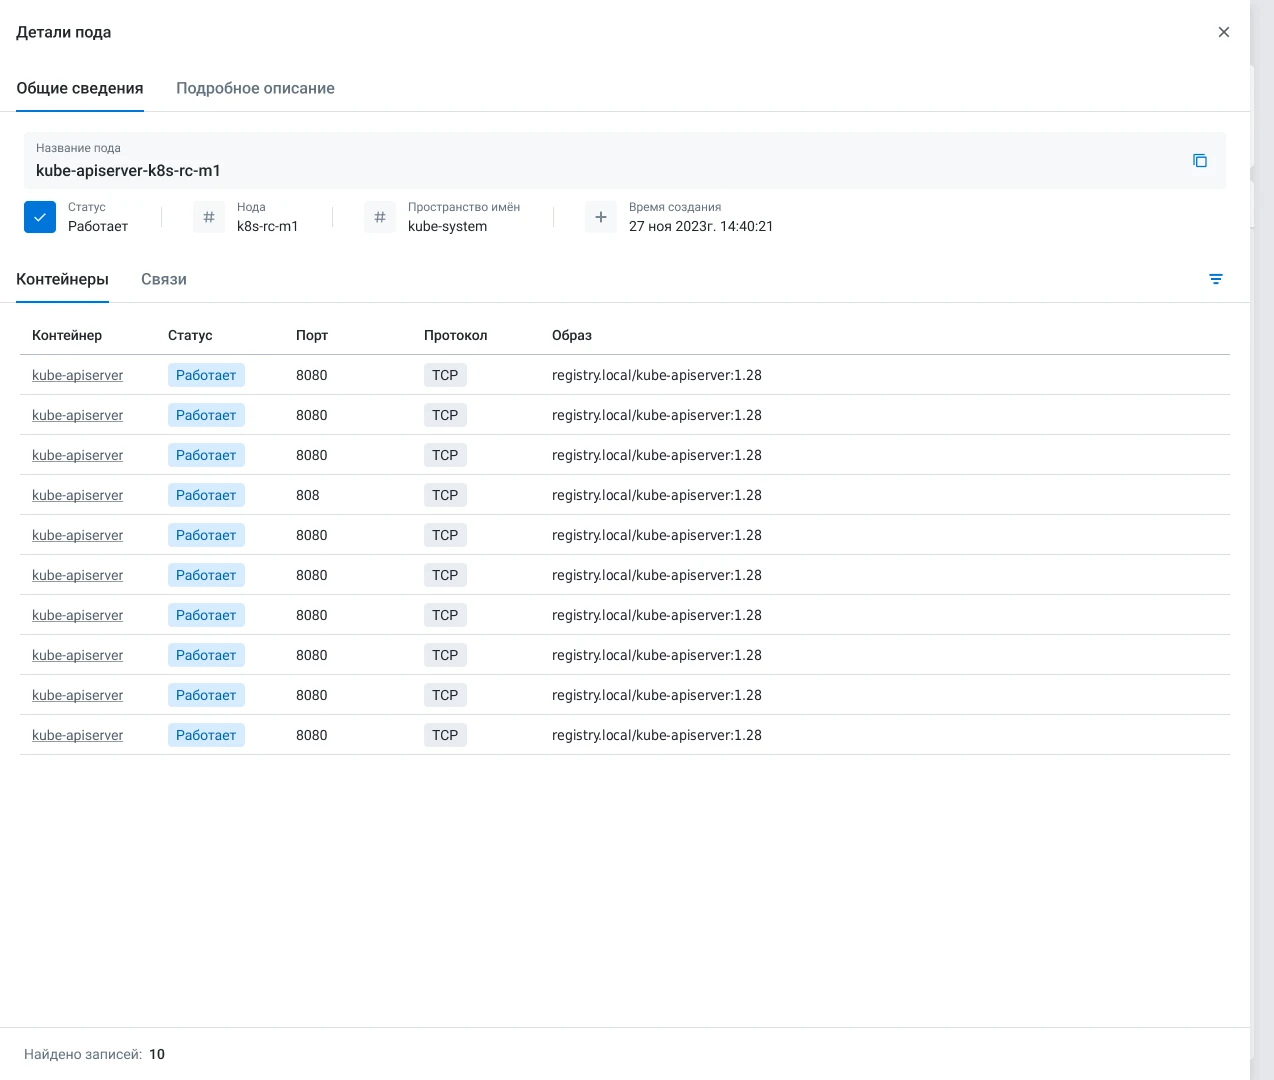
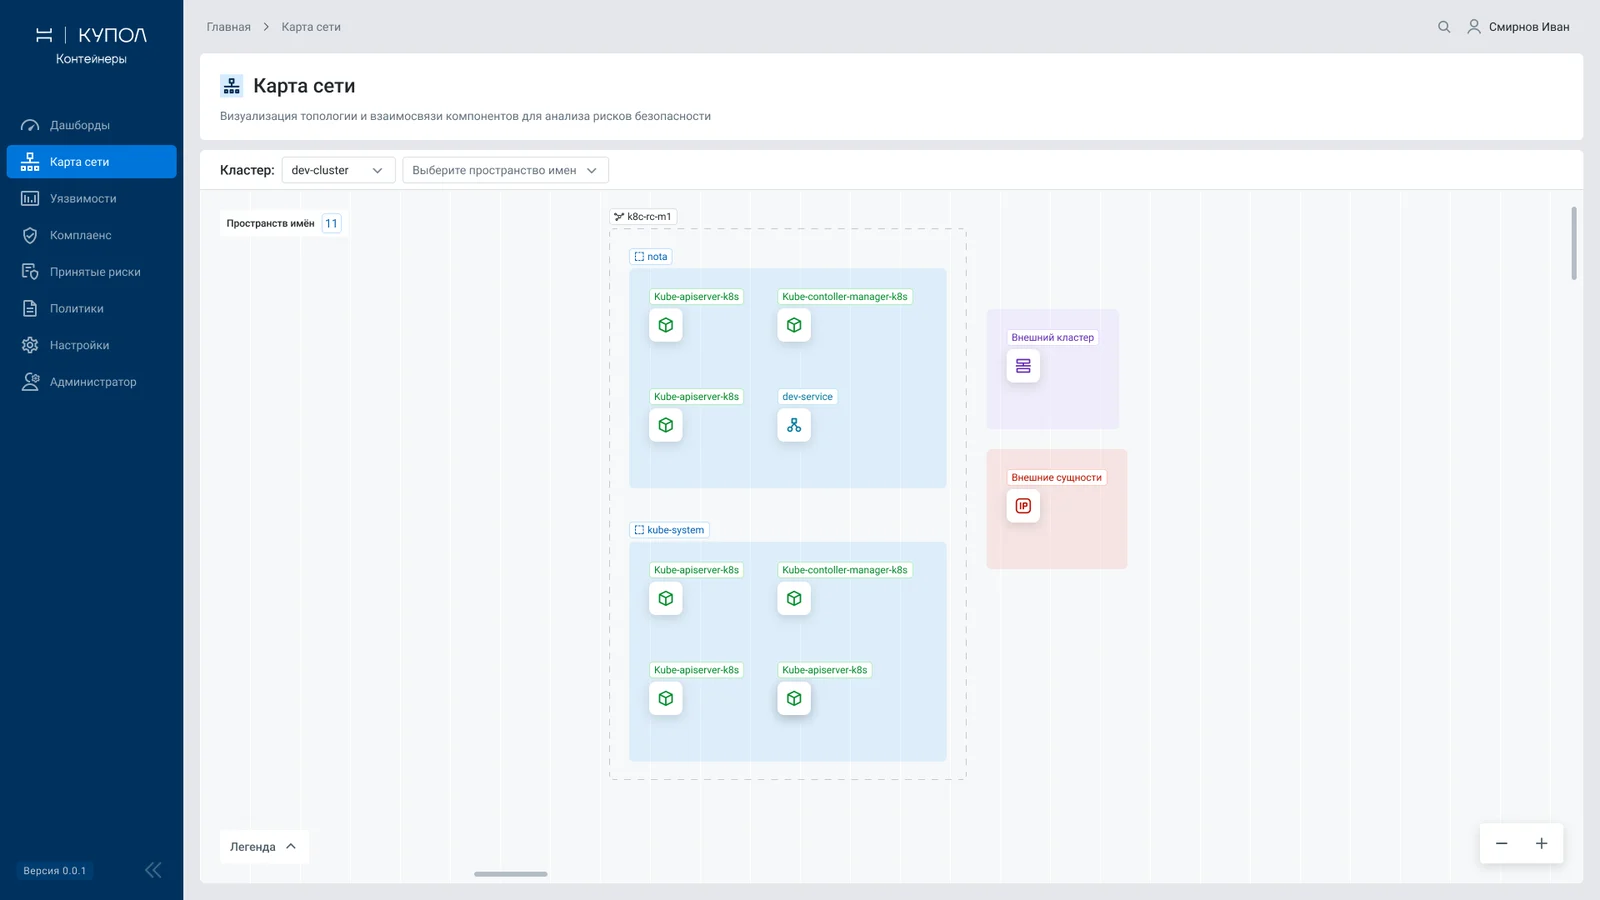
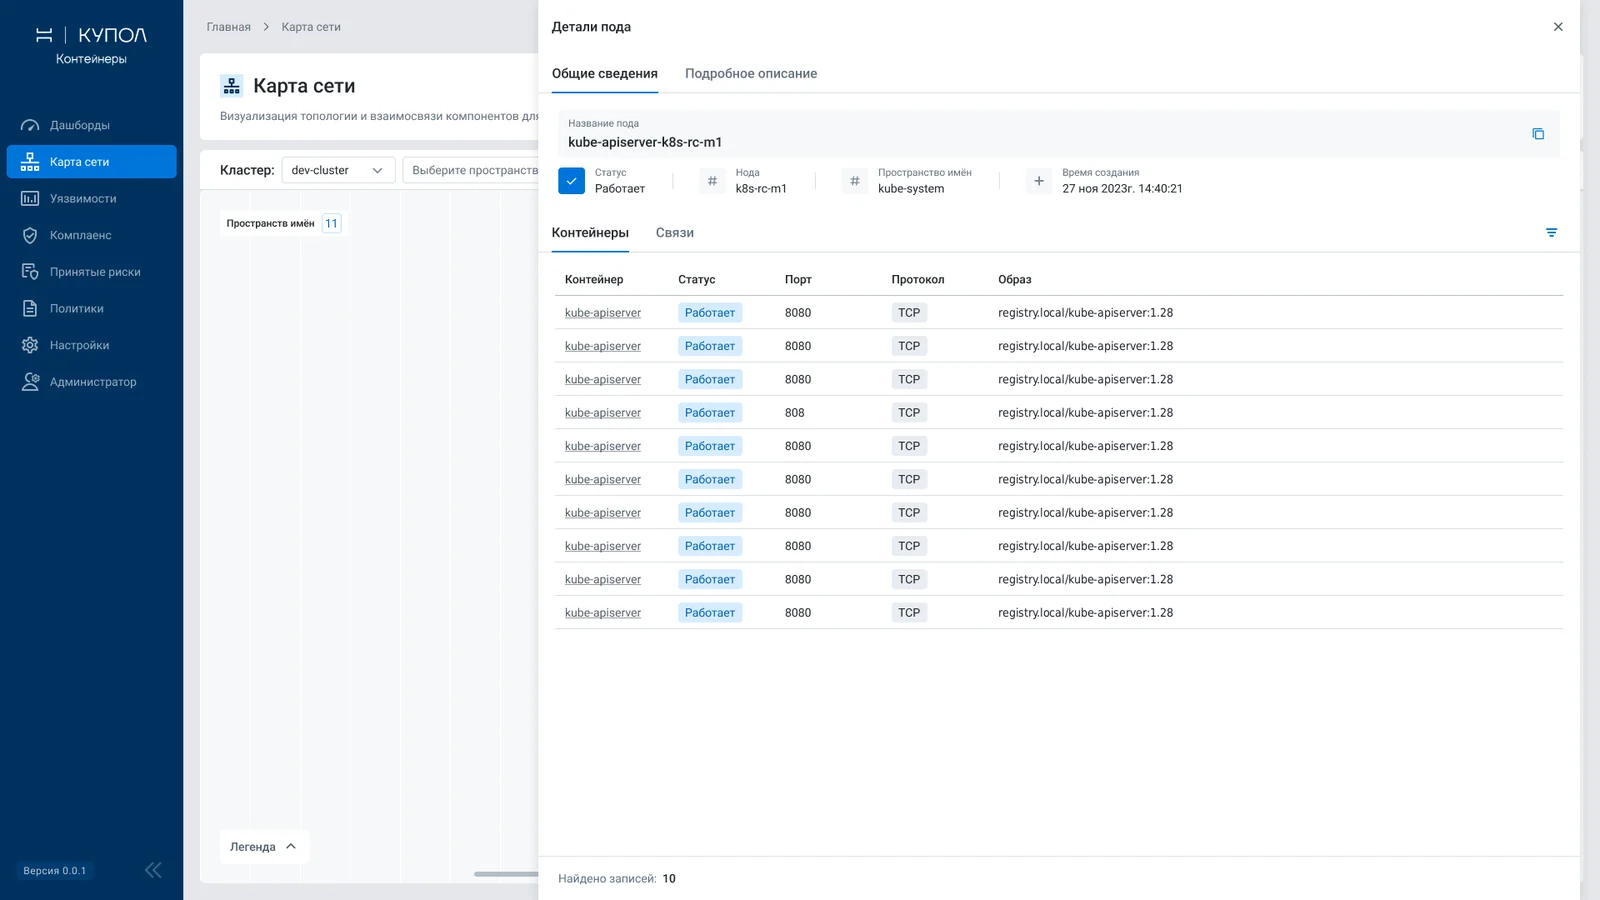
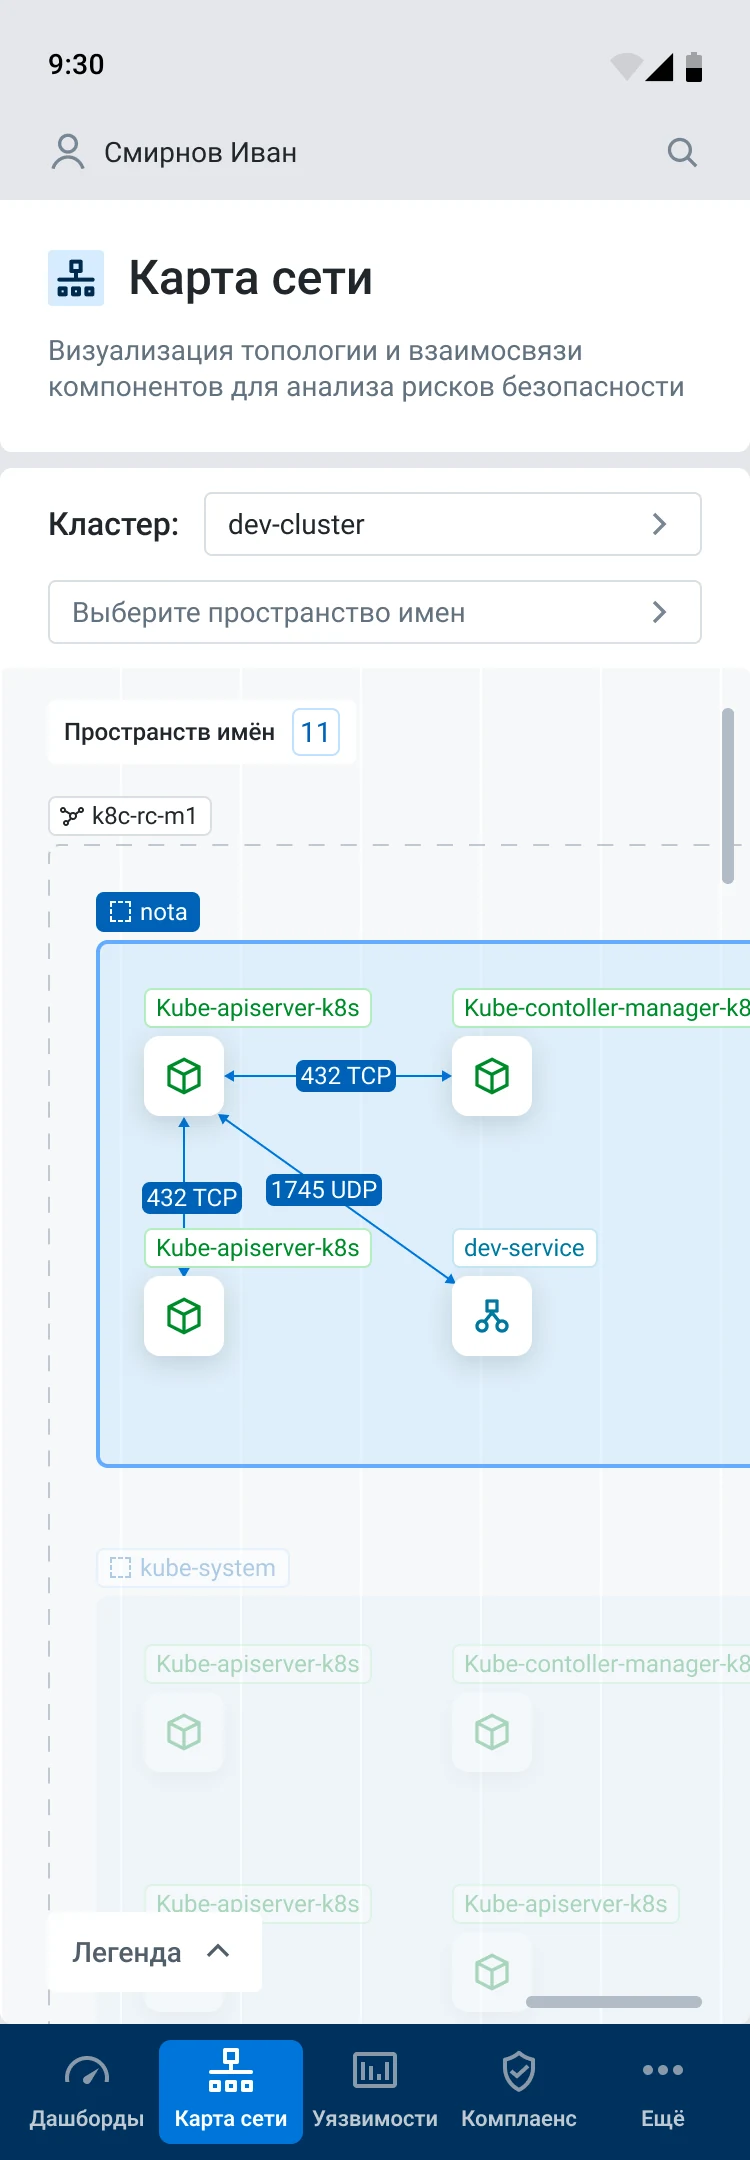
- 02Карта сетиКластеры, узлы, контейнеры и связи между ними
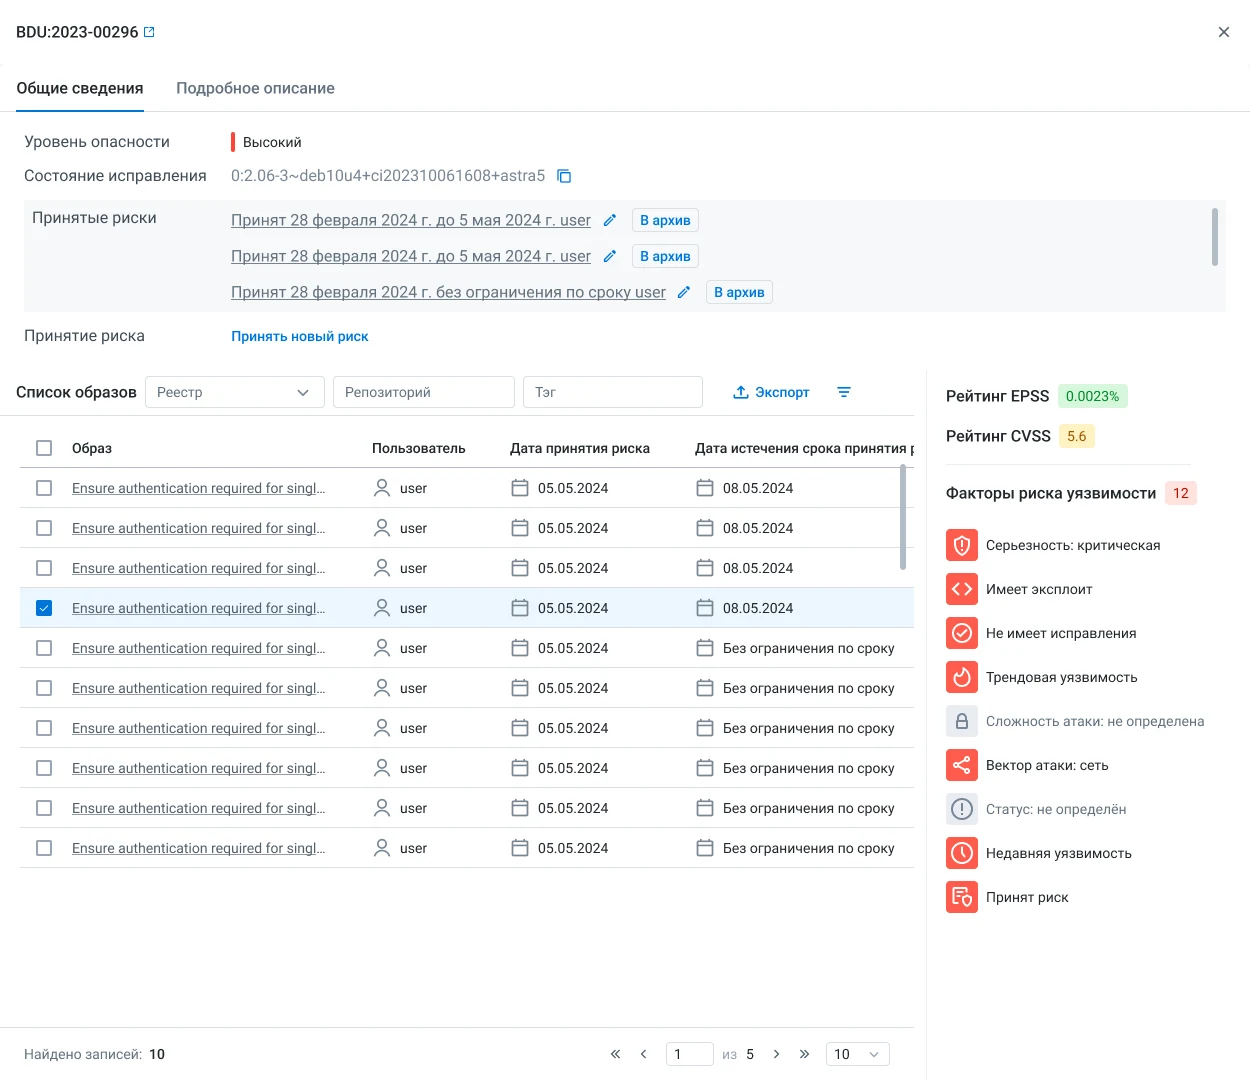
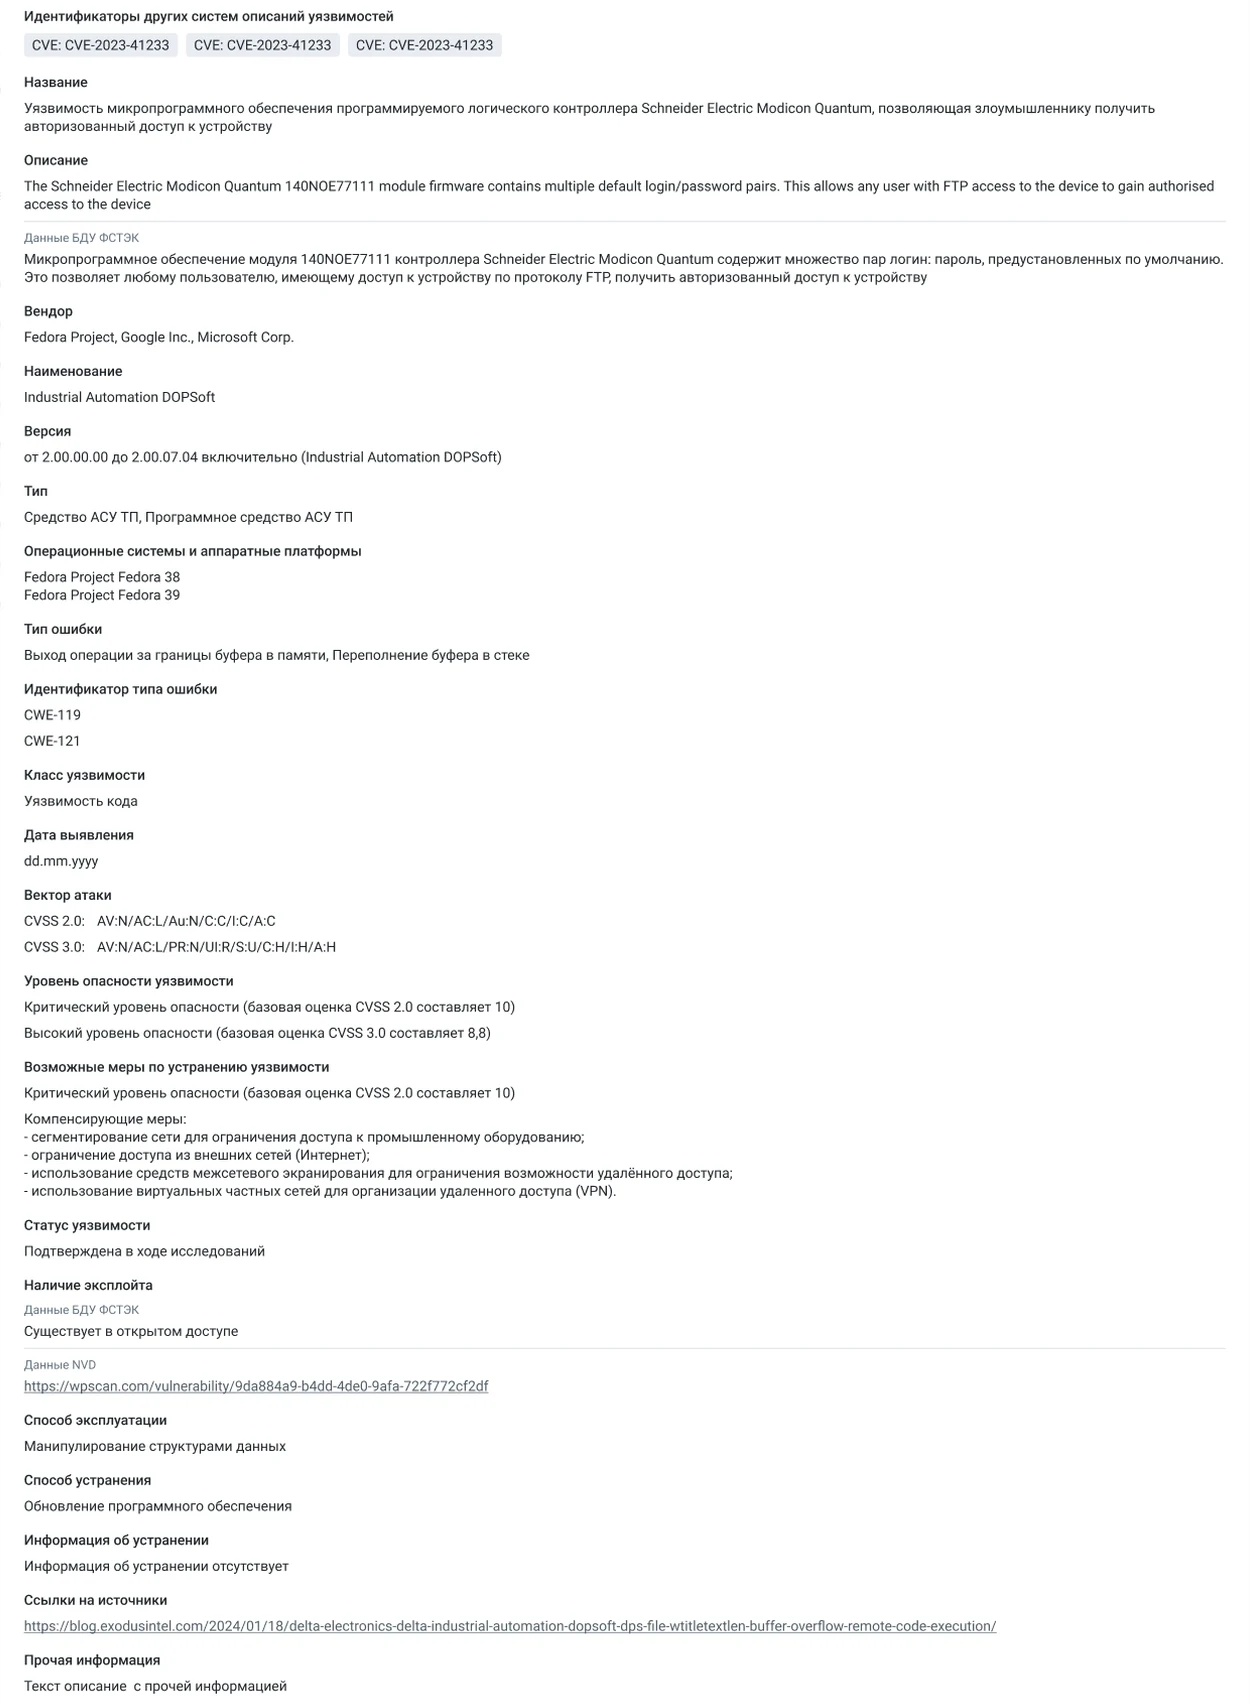
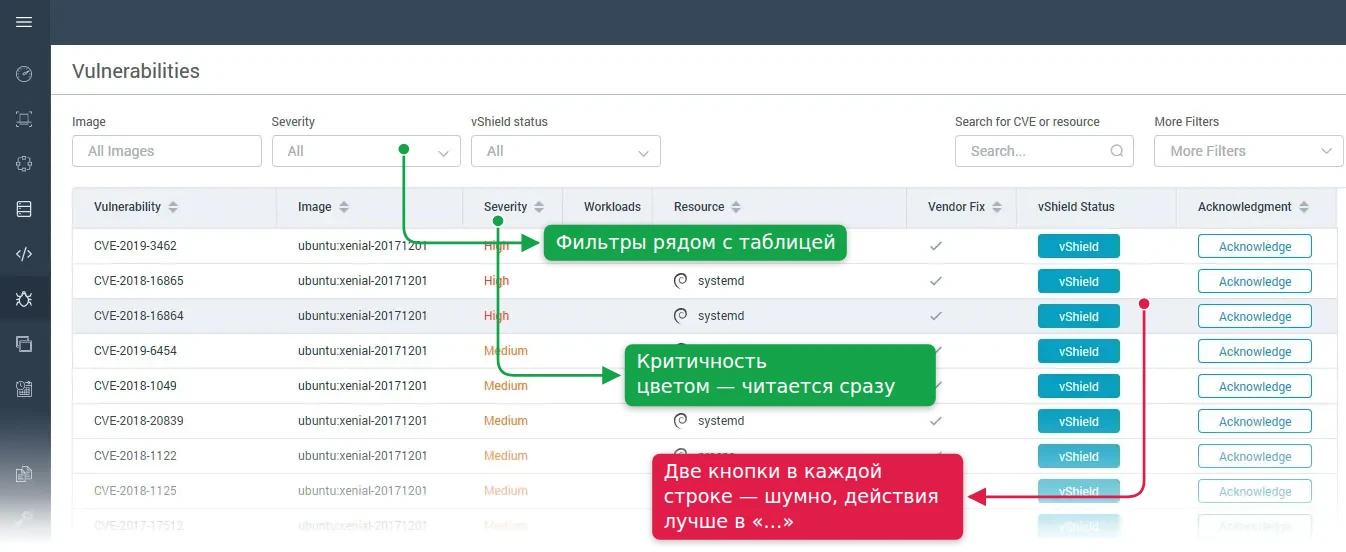
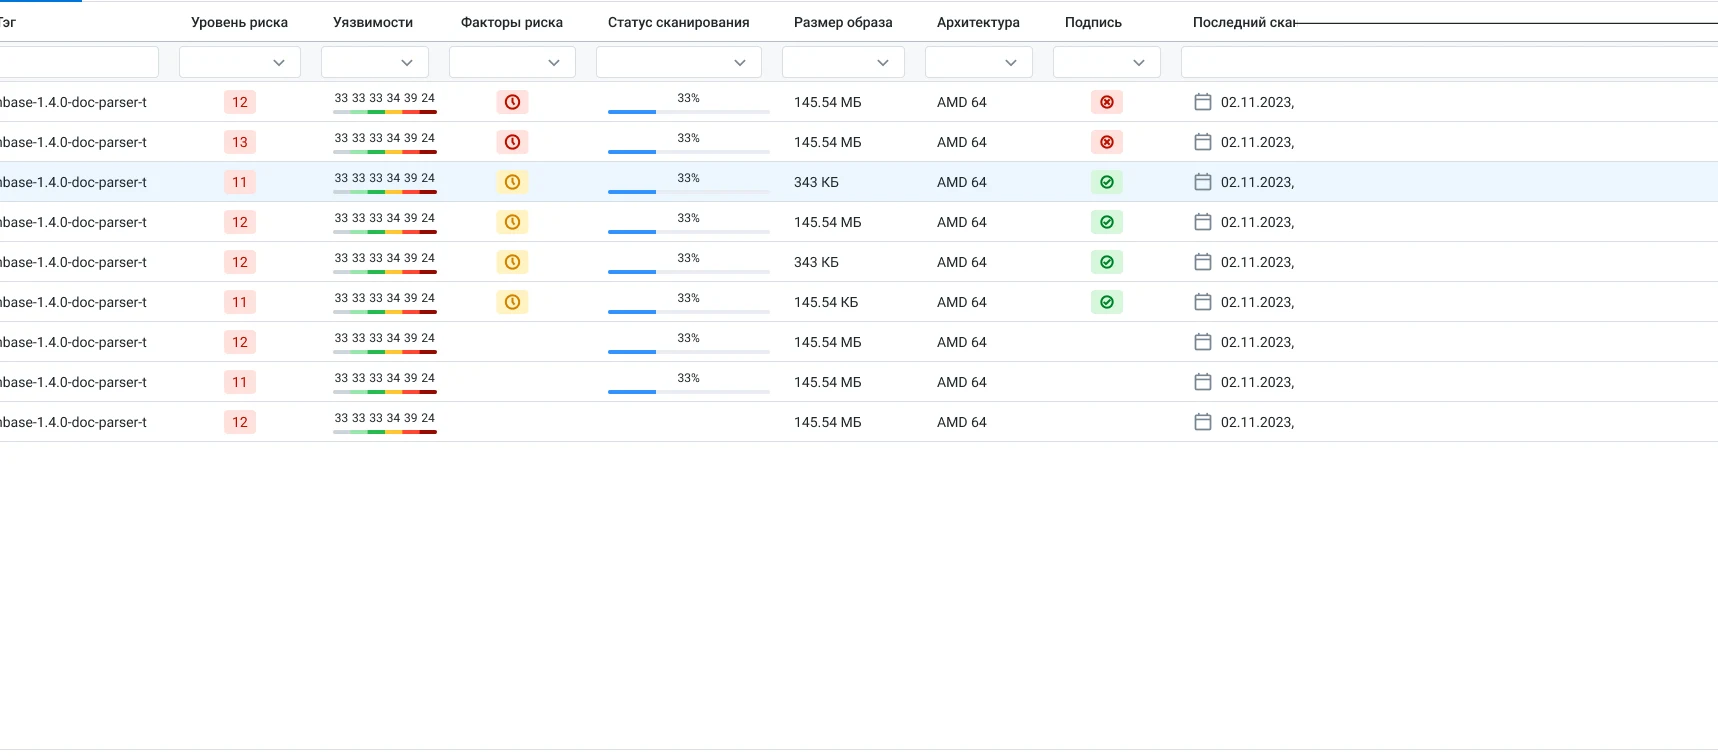
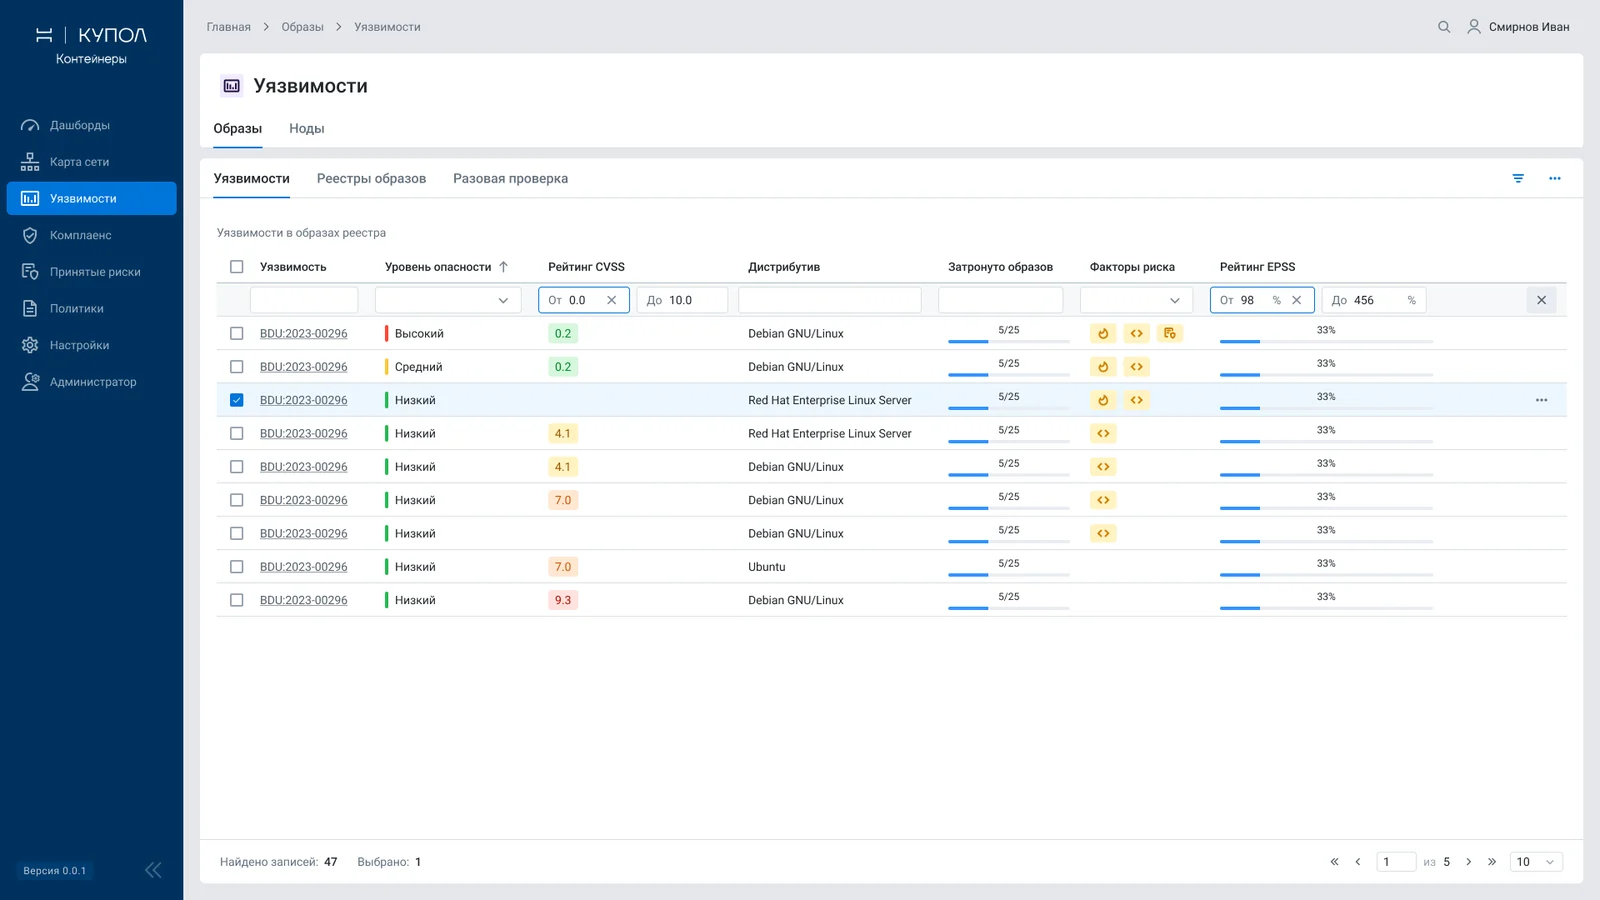
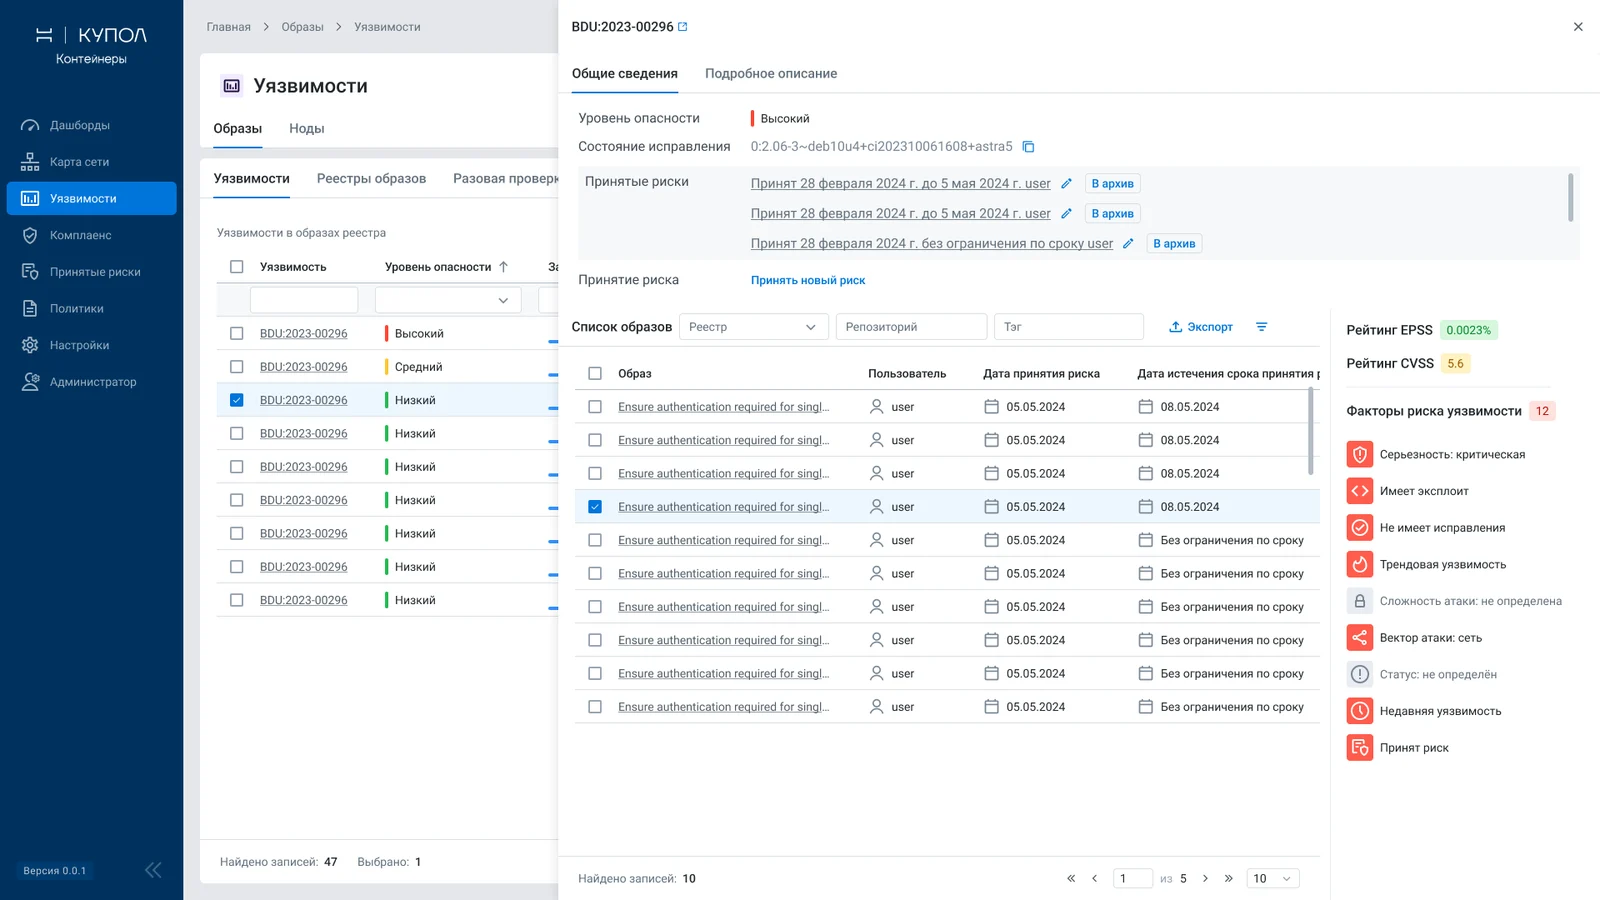
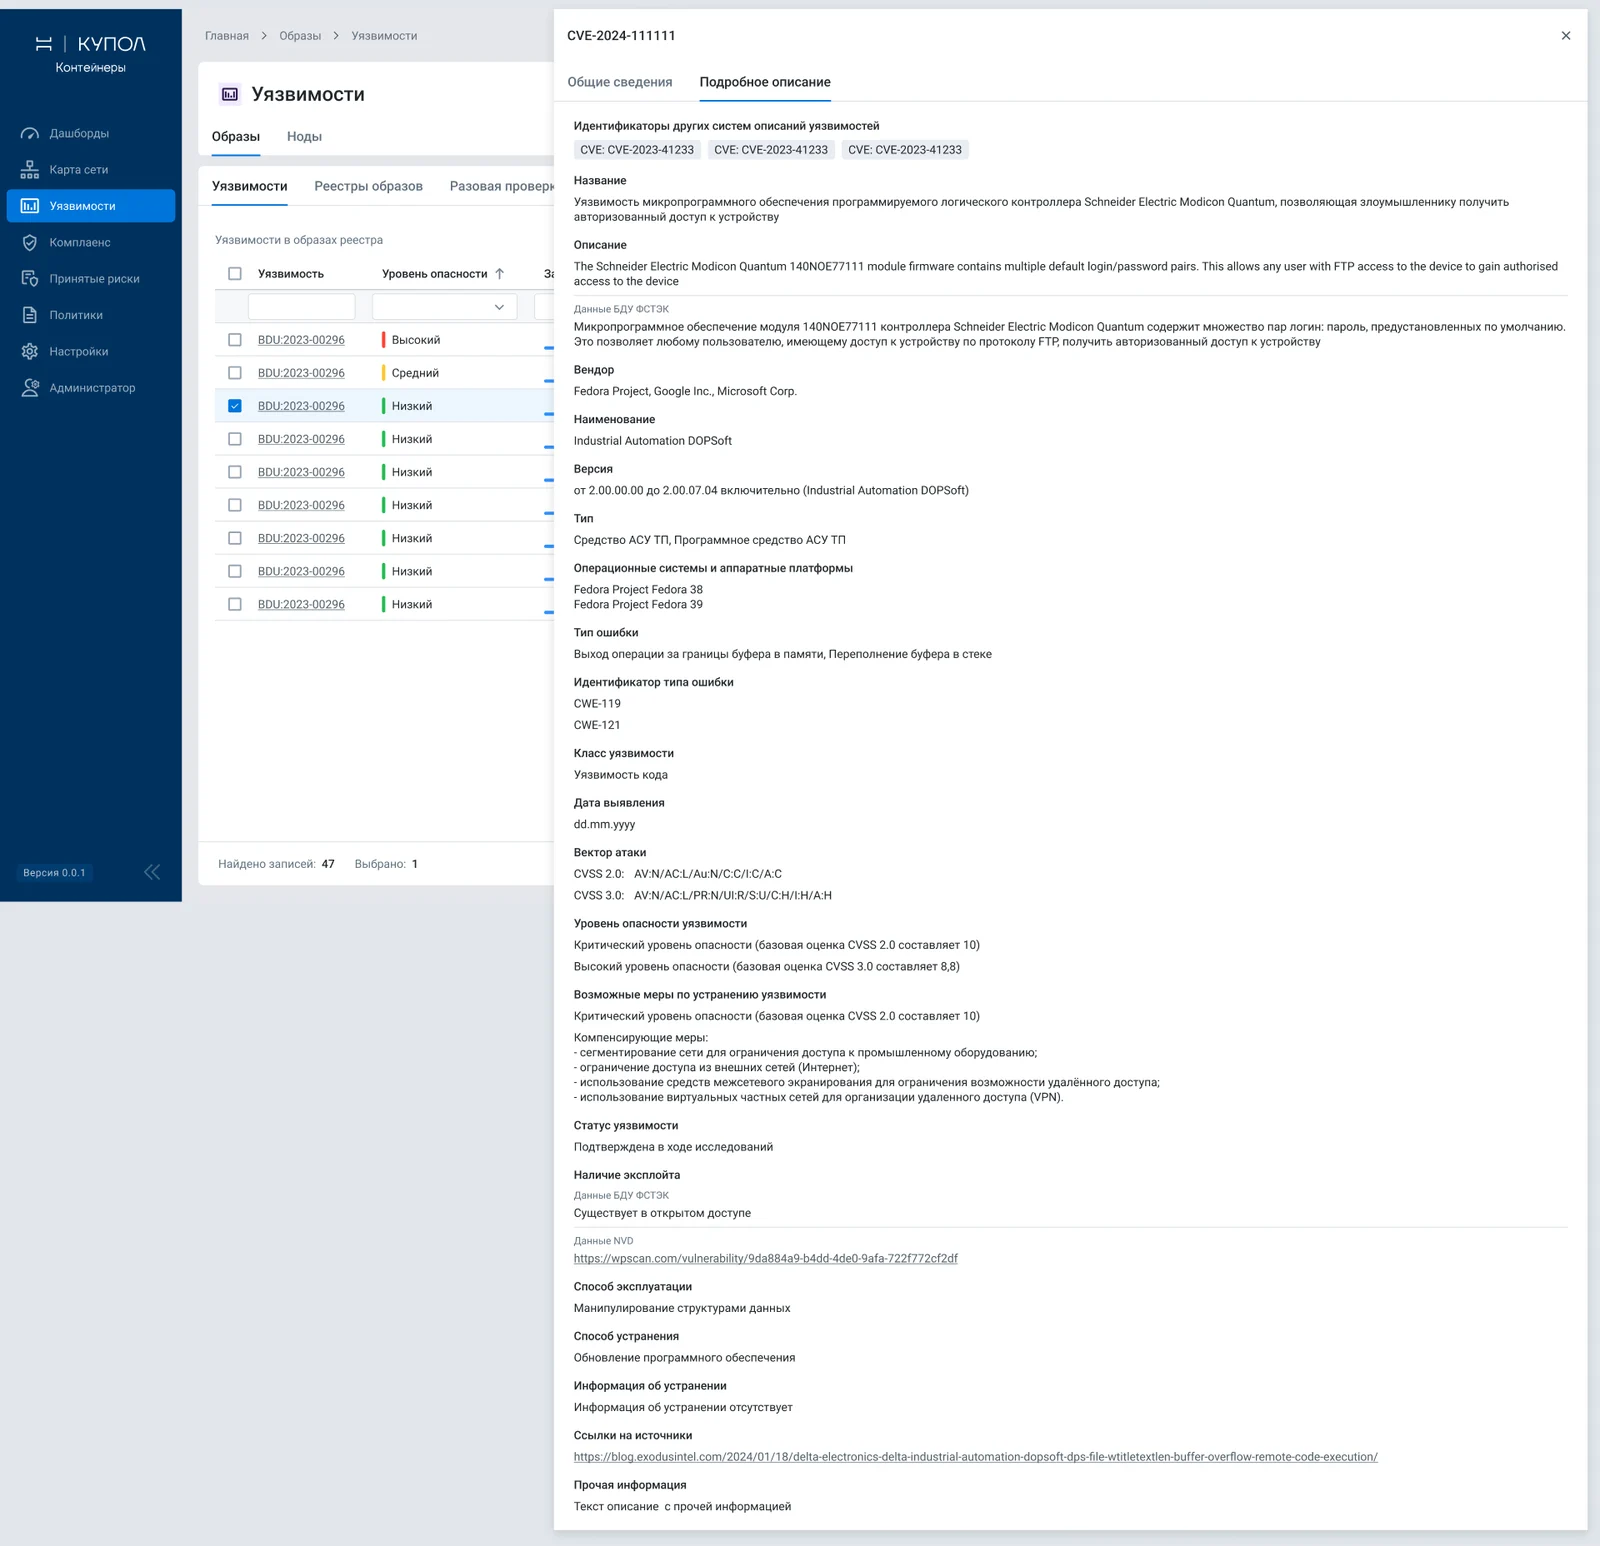
- 03УязвимостиНайденные уязвимости в образах и контейнерах, с критичностью и ответственными
- 04КомплаенсПроверки на соответствие ФСТЭК и CIS Benchmark
- 05АудитЖурнал событий и действий пользователей
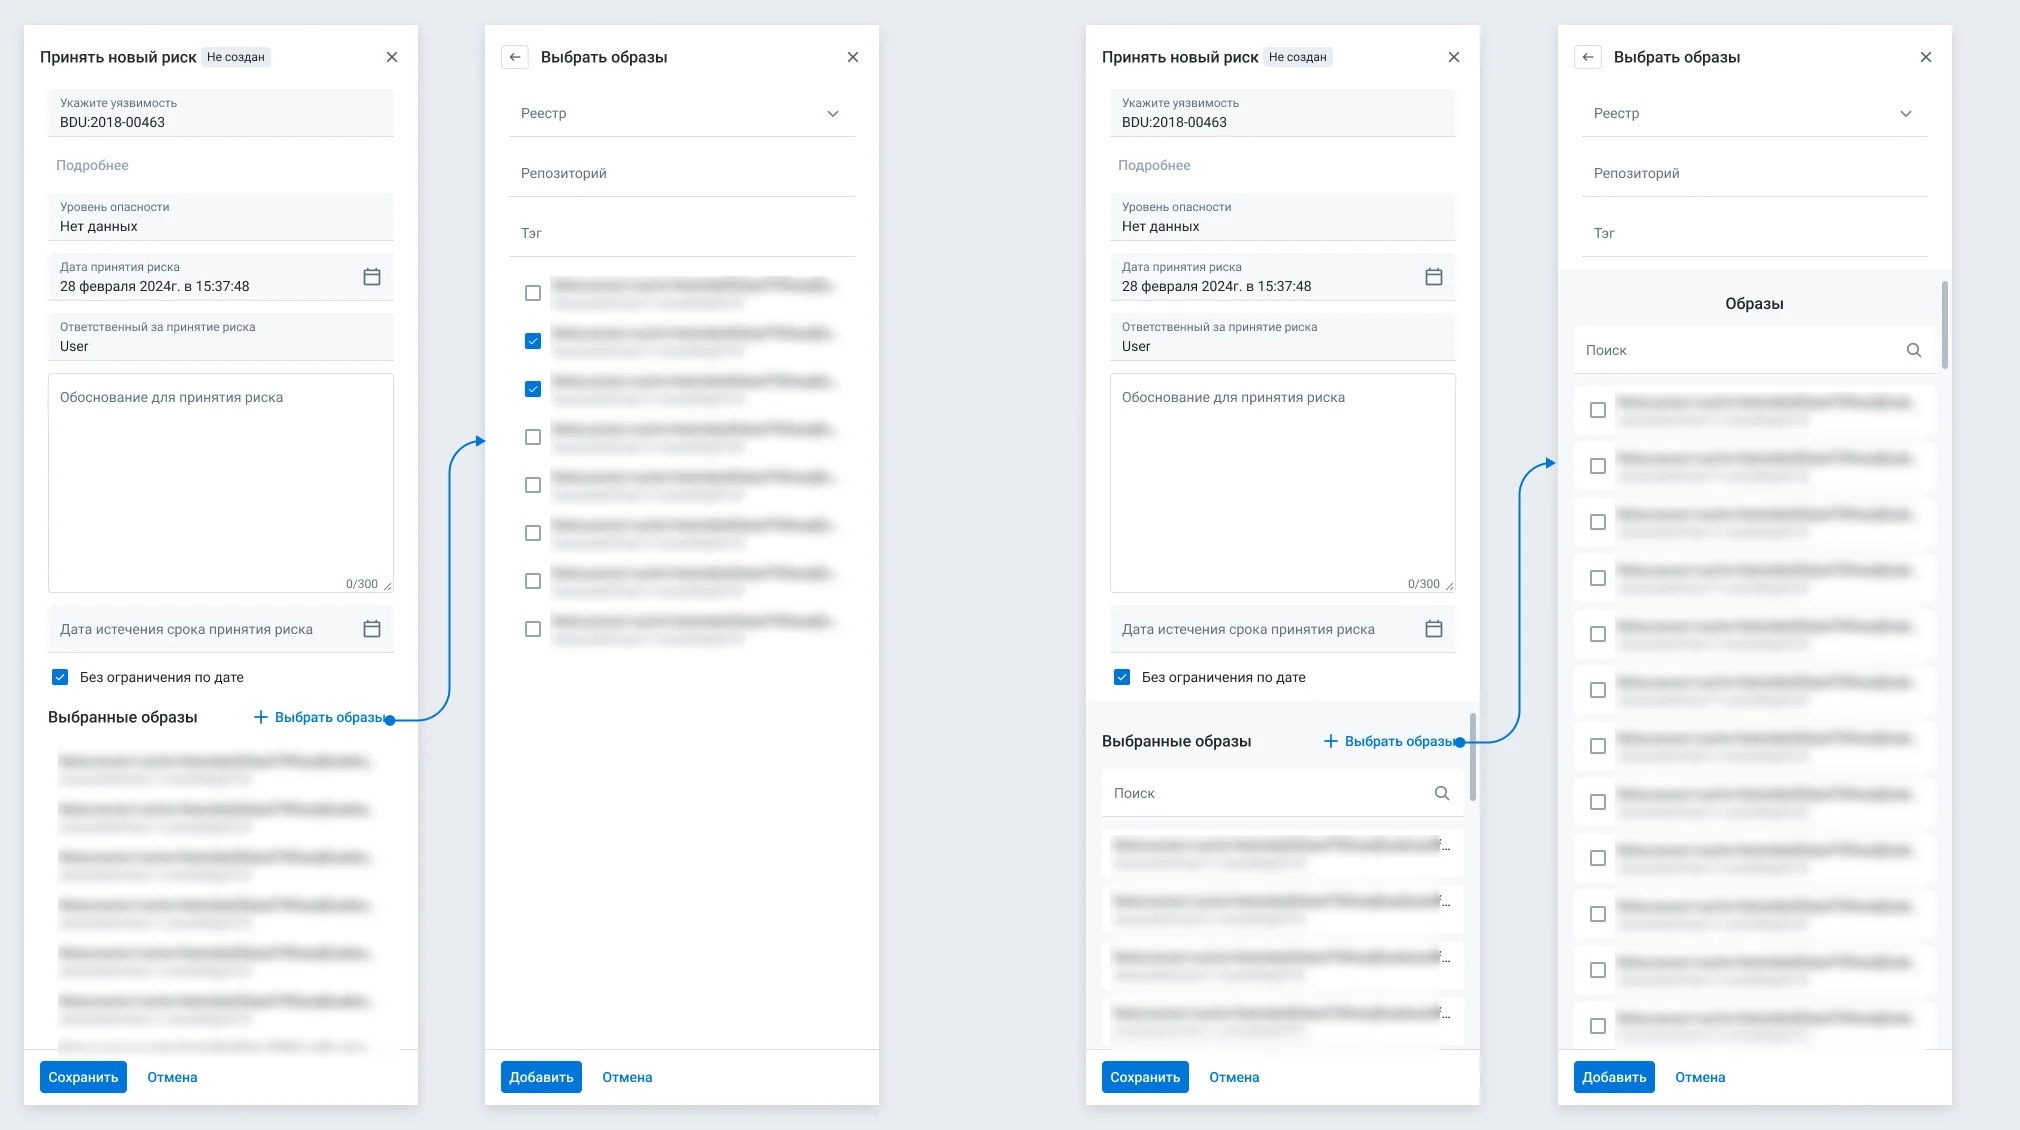
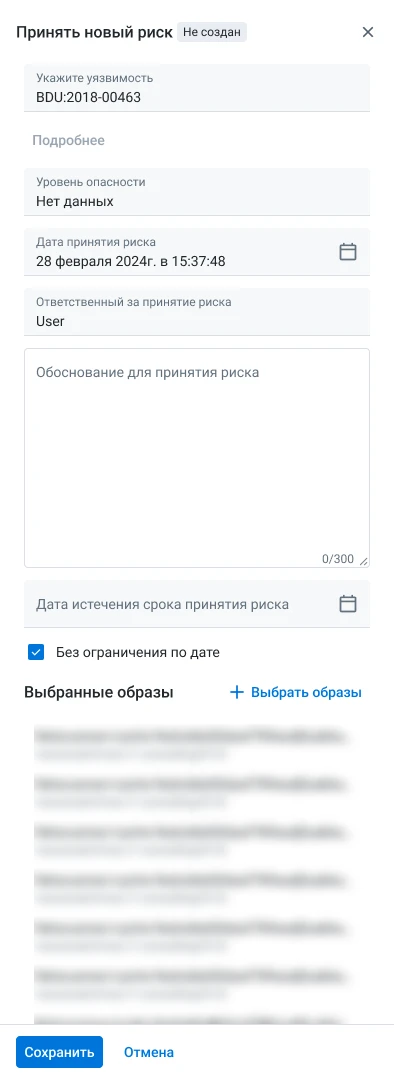
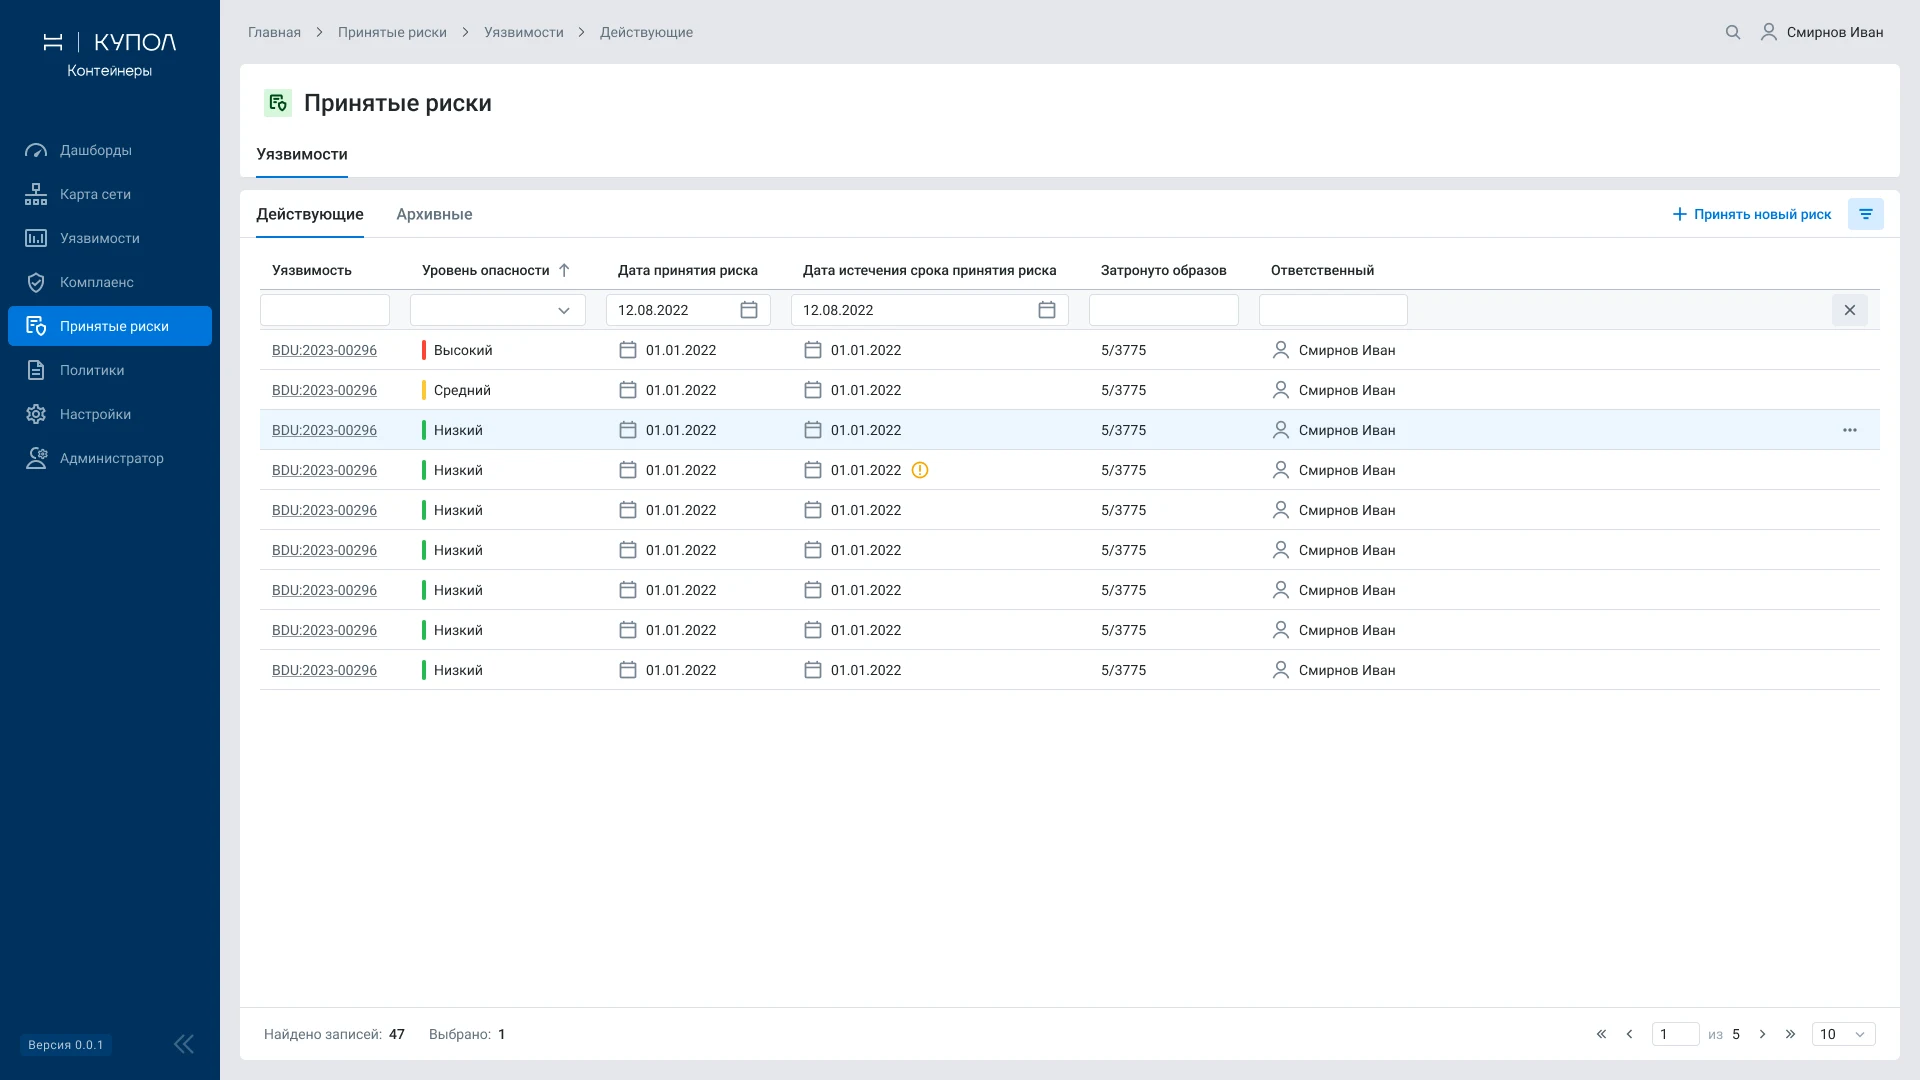
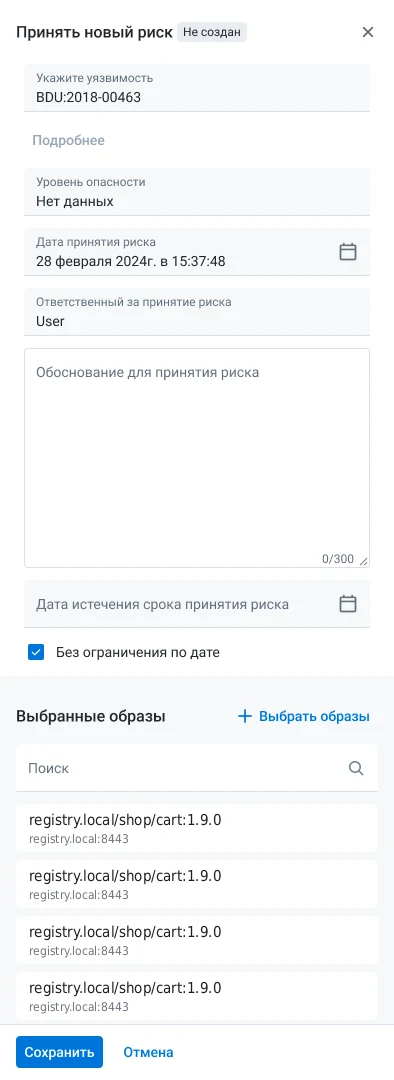
- 06Принятые рискиУязвимости, которые команда осознанно оставила, с обоснованием и сроком
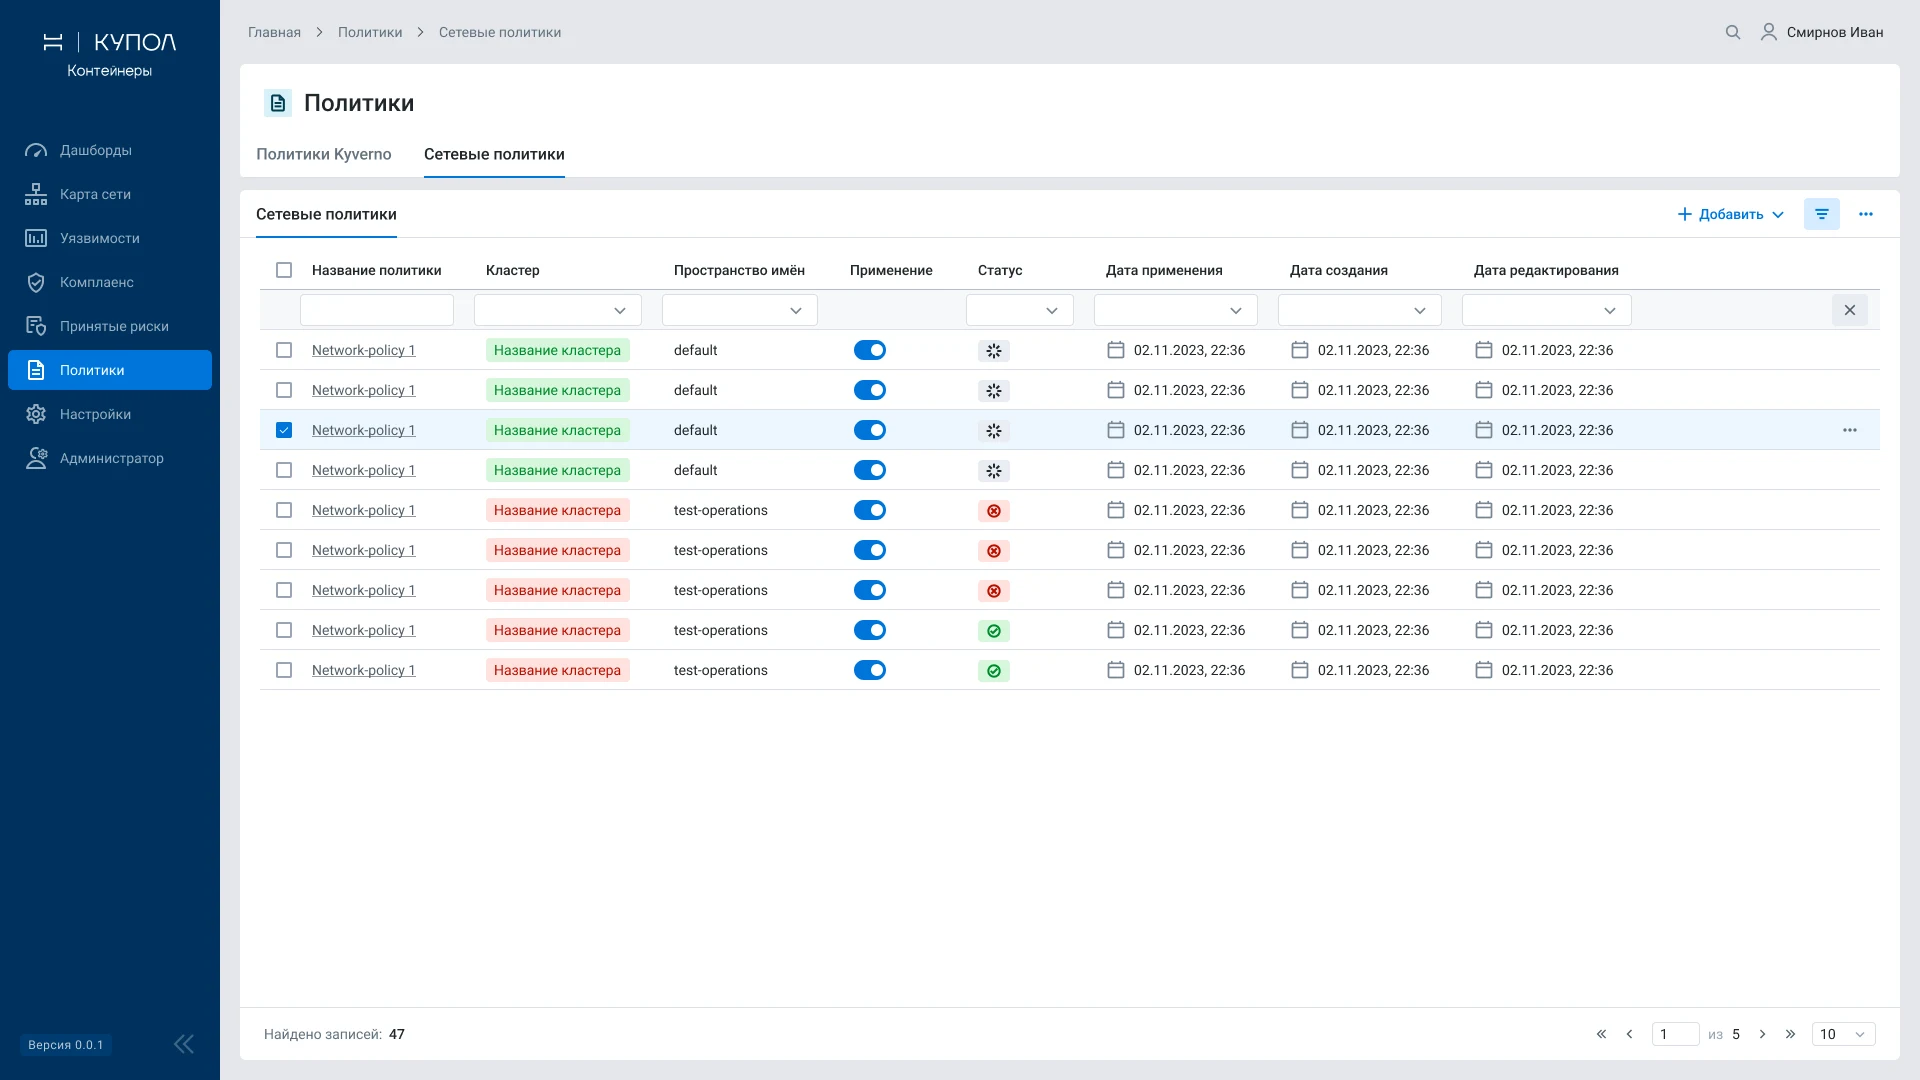
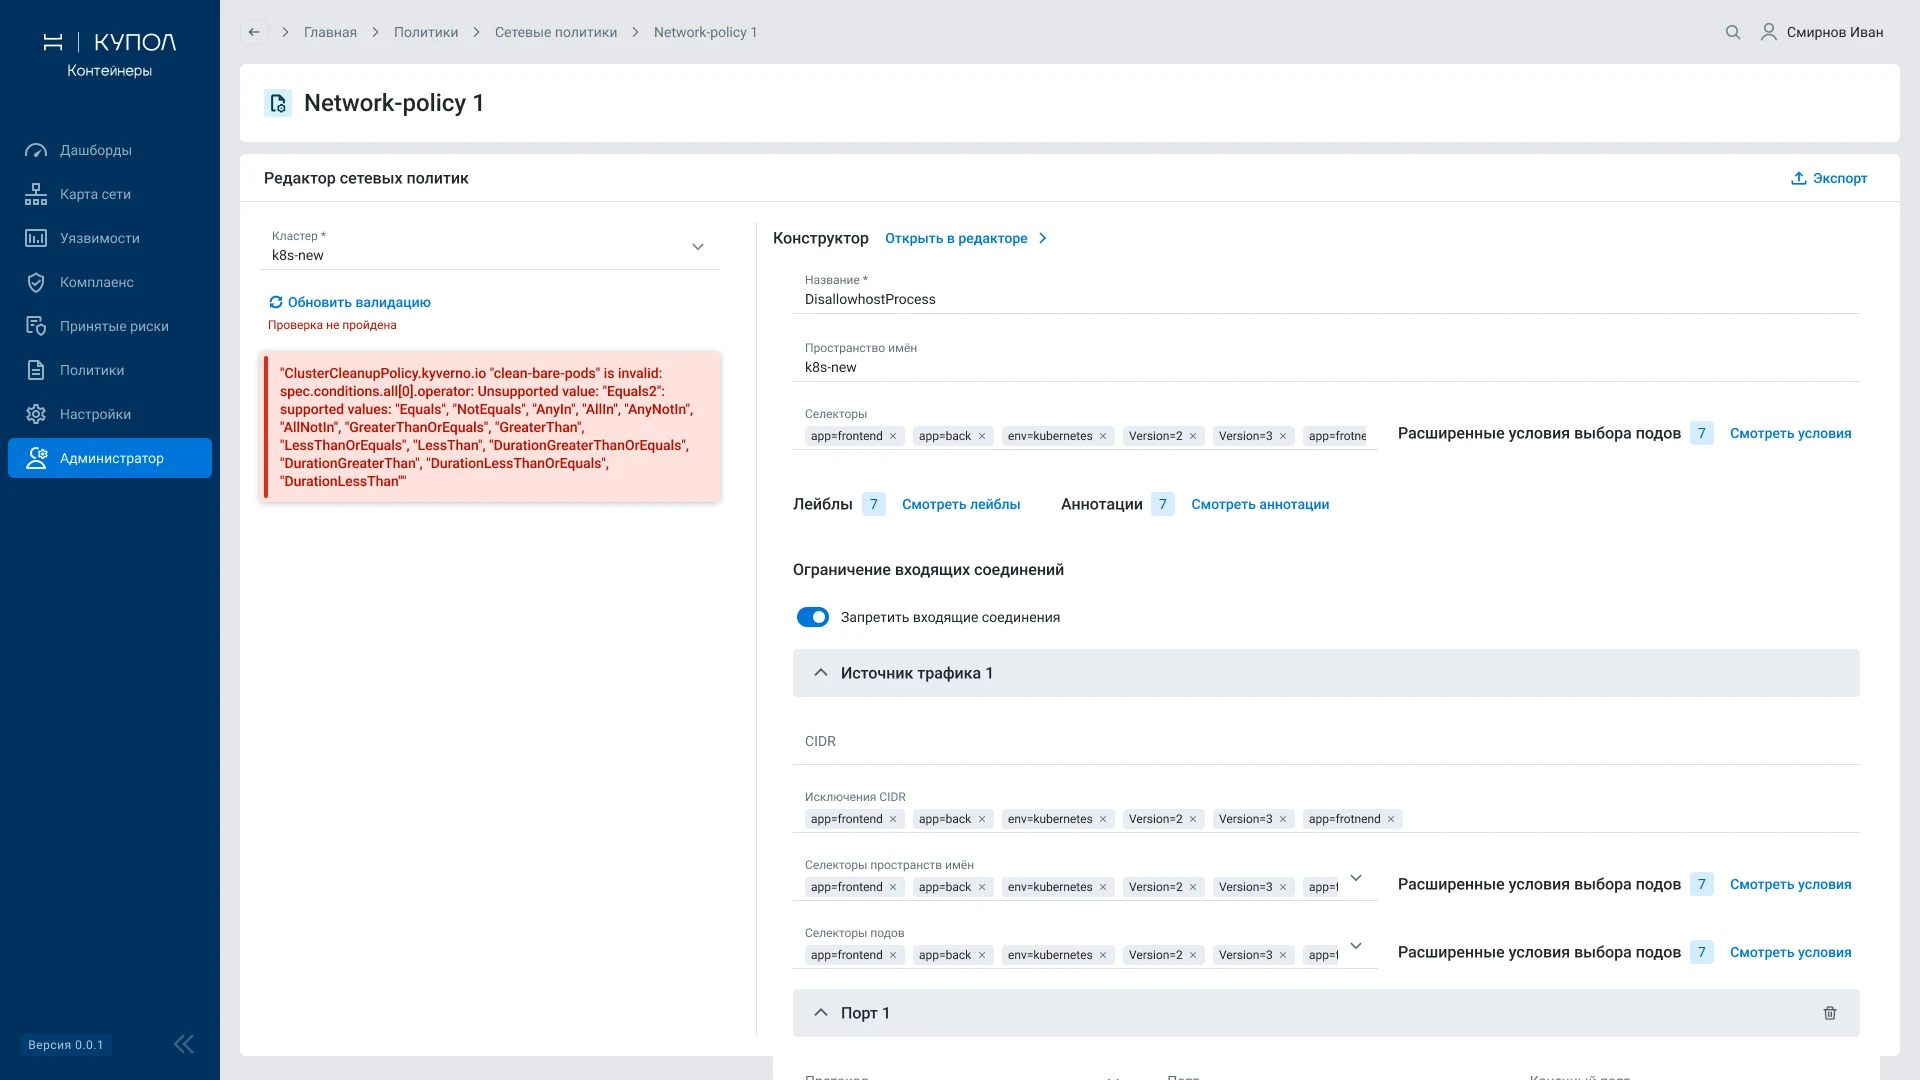
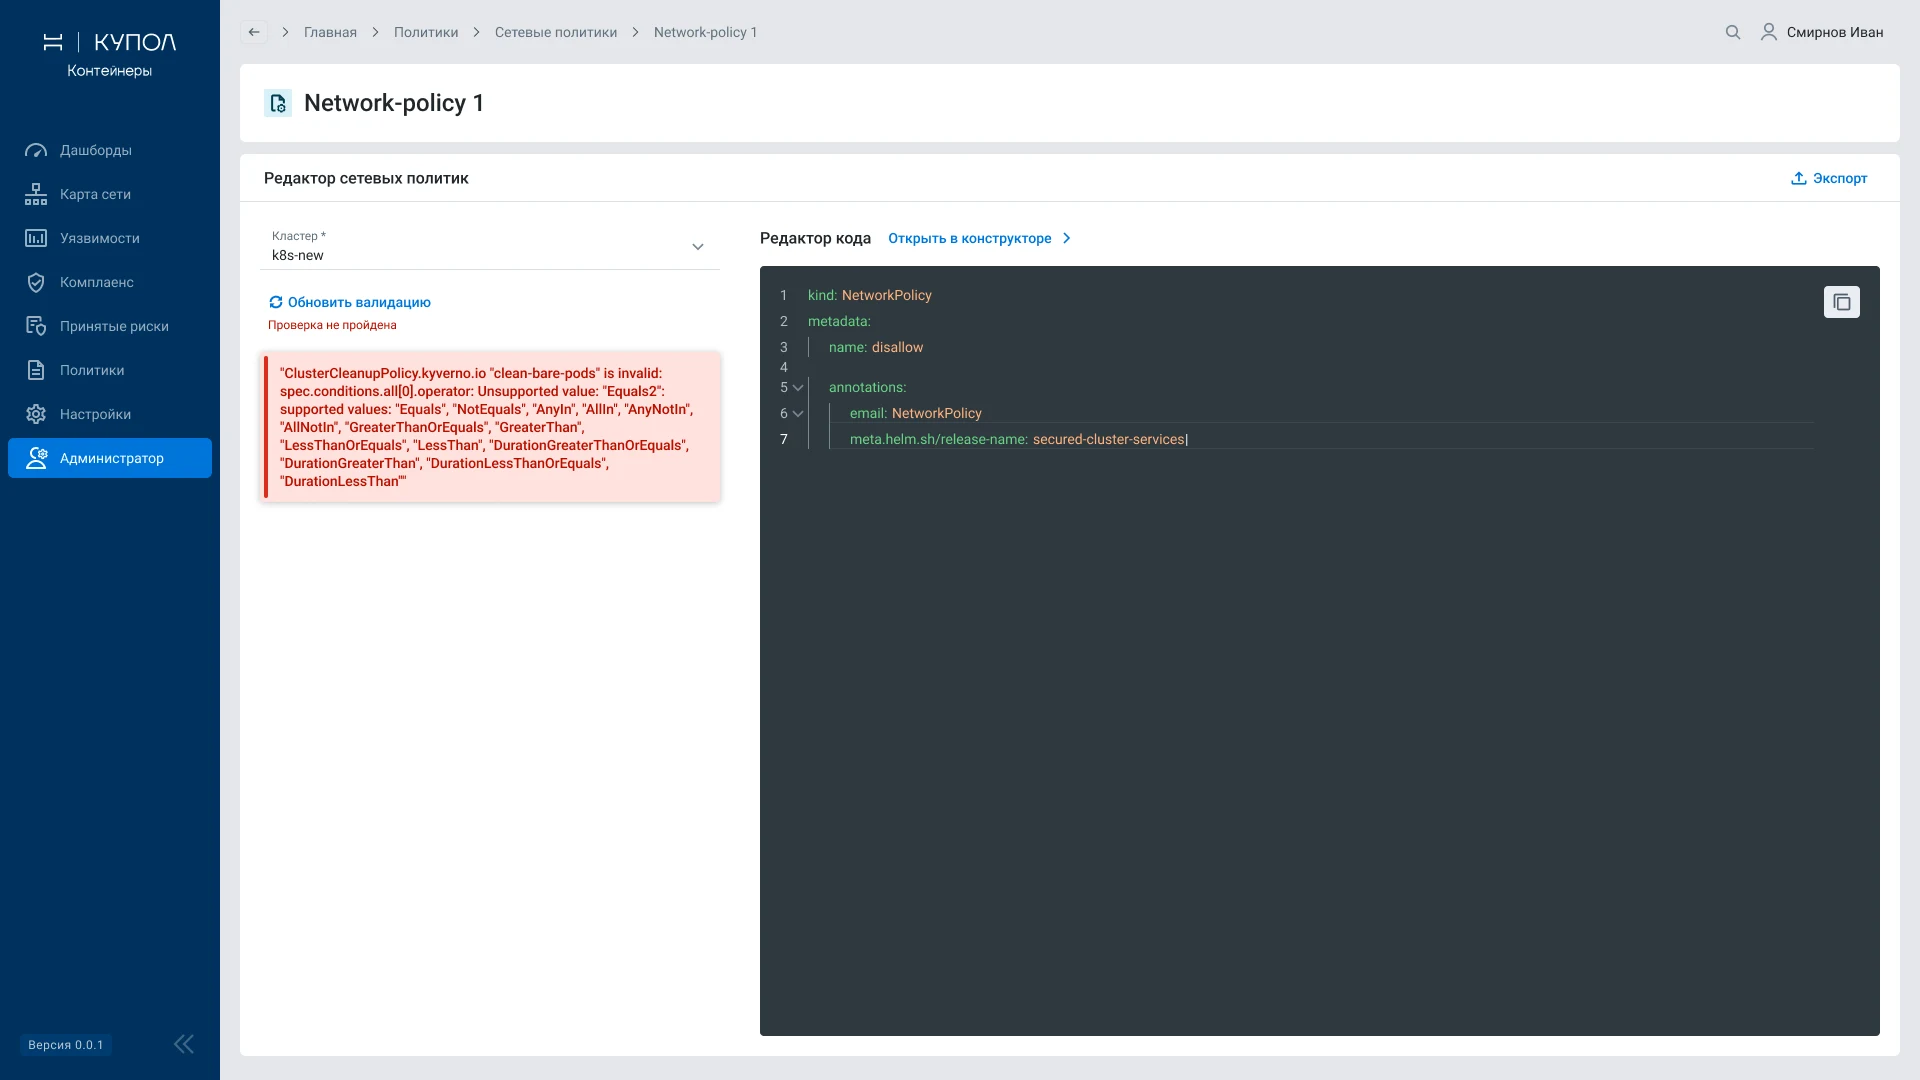
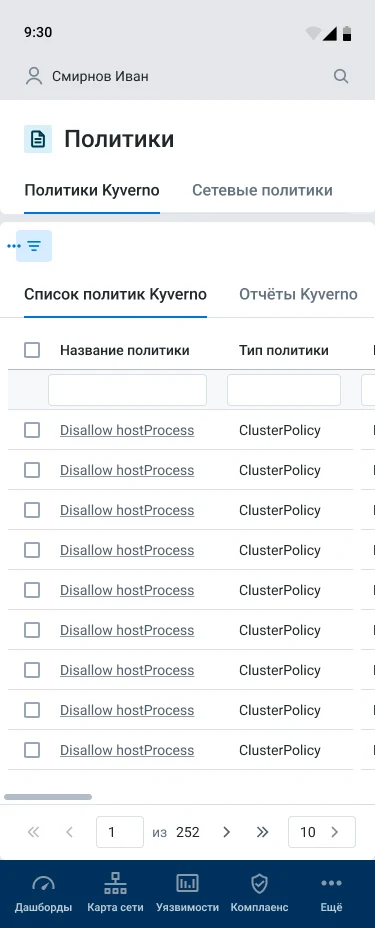
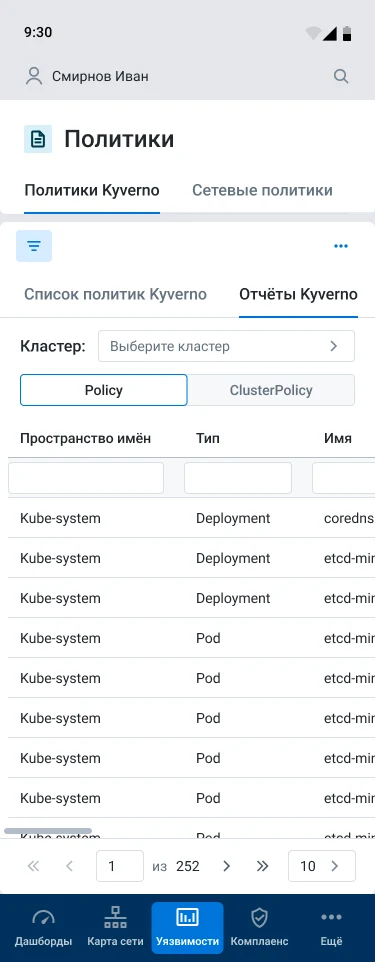
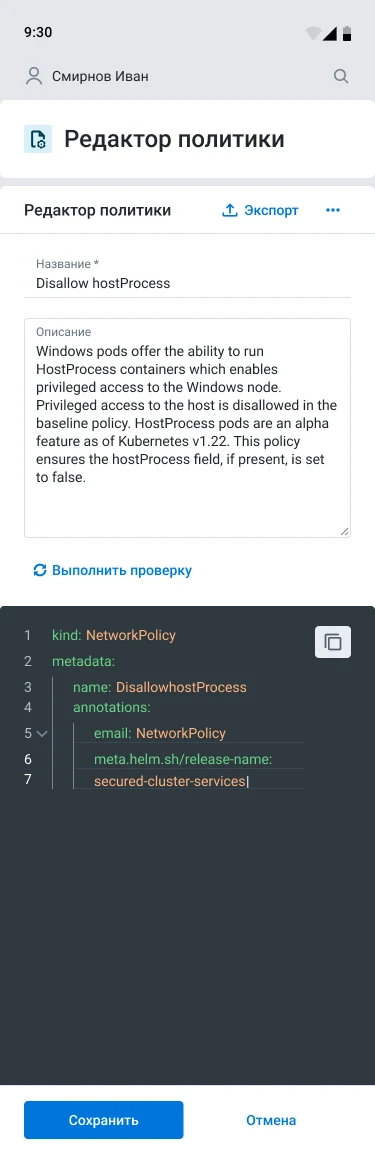
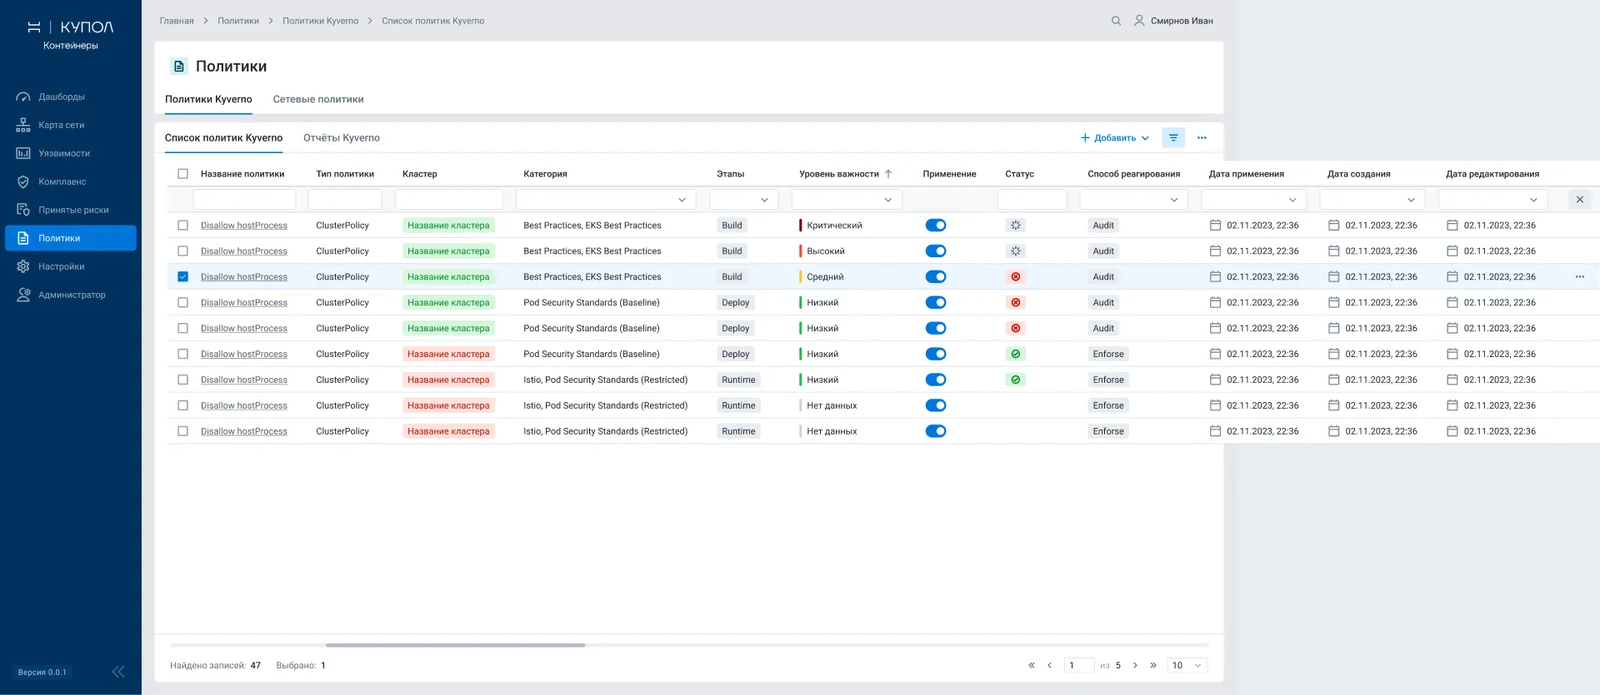
- 07ПолитикиПравила безопасности: глобальные и локальные
- 08НастройкиПодключение кластеров, реестров и интеграций
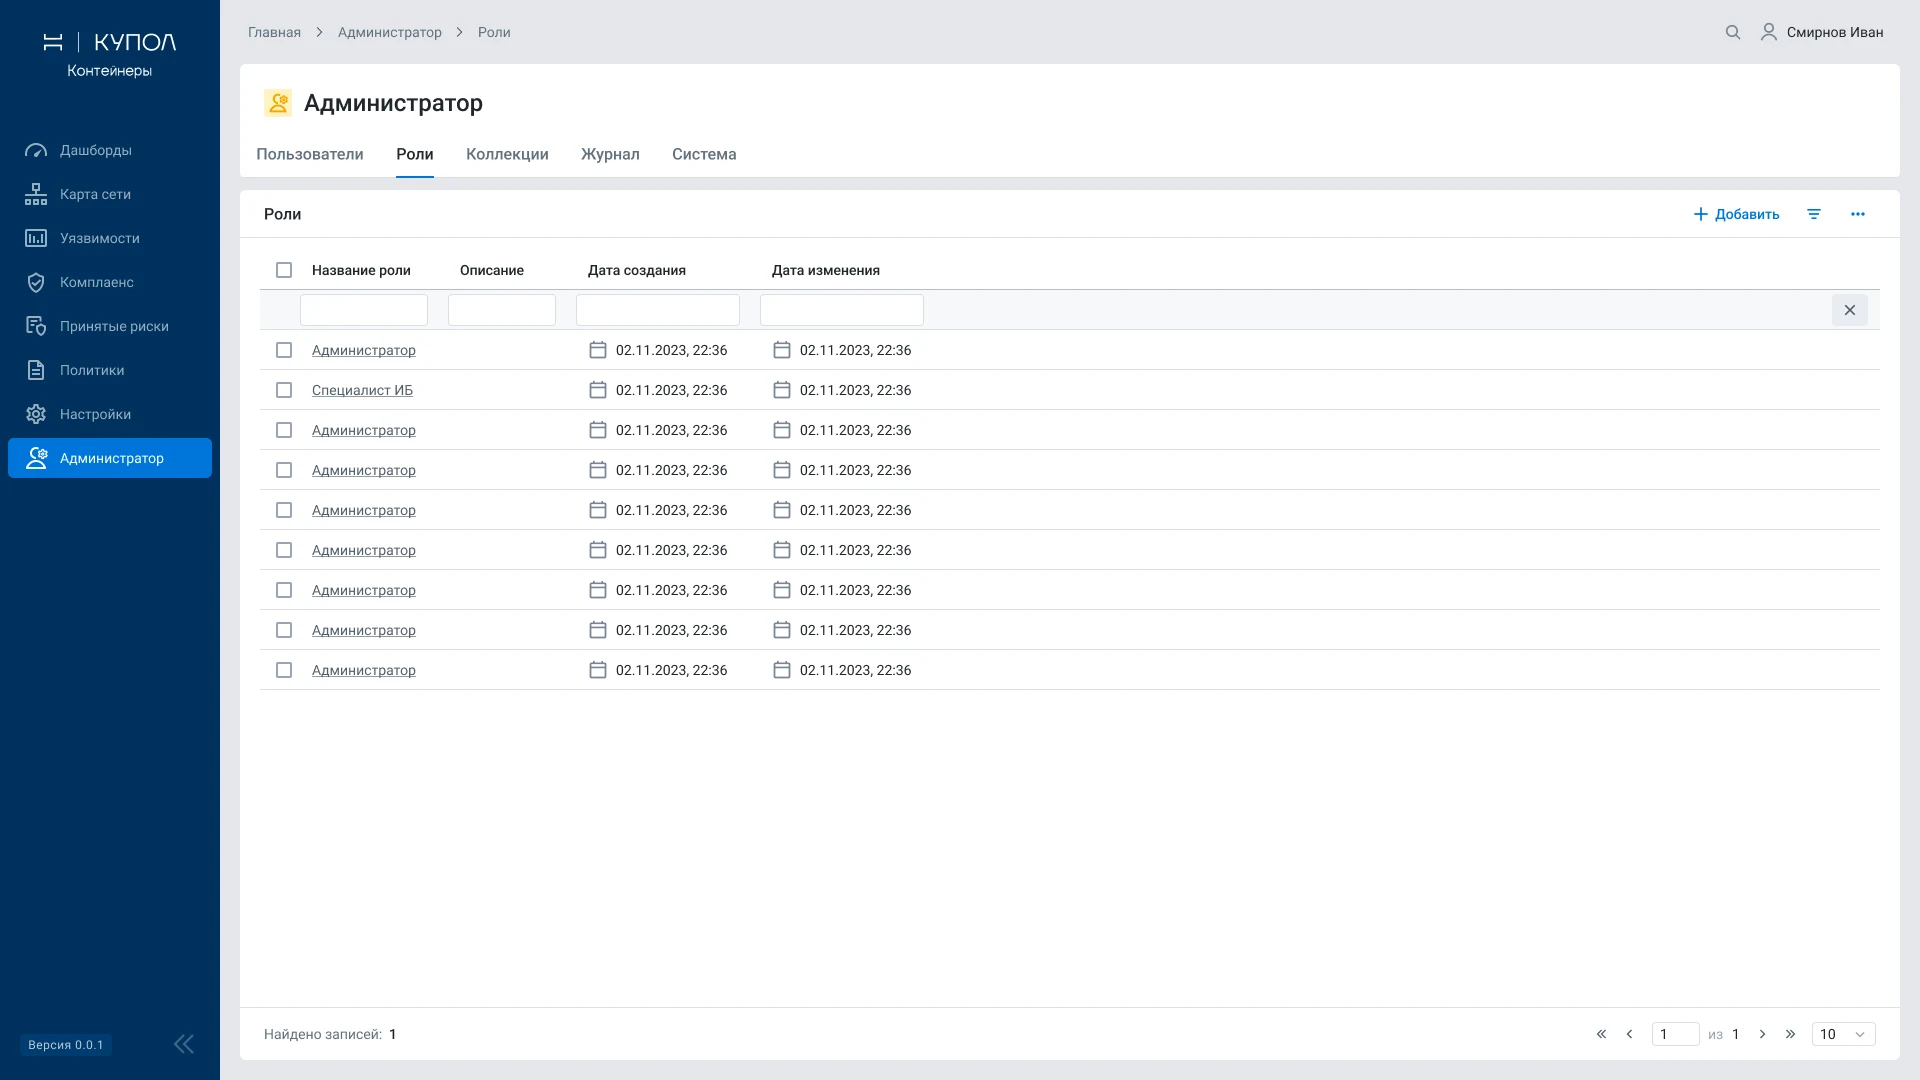
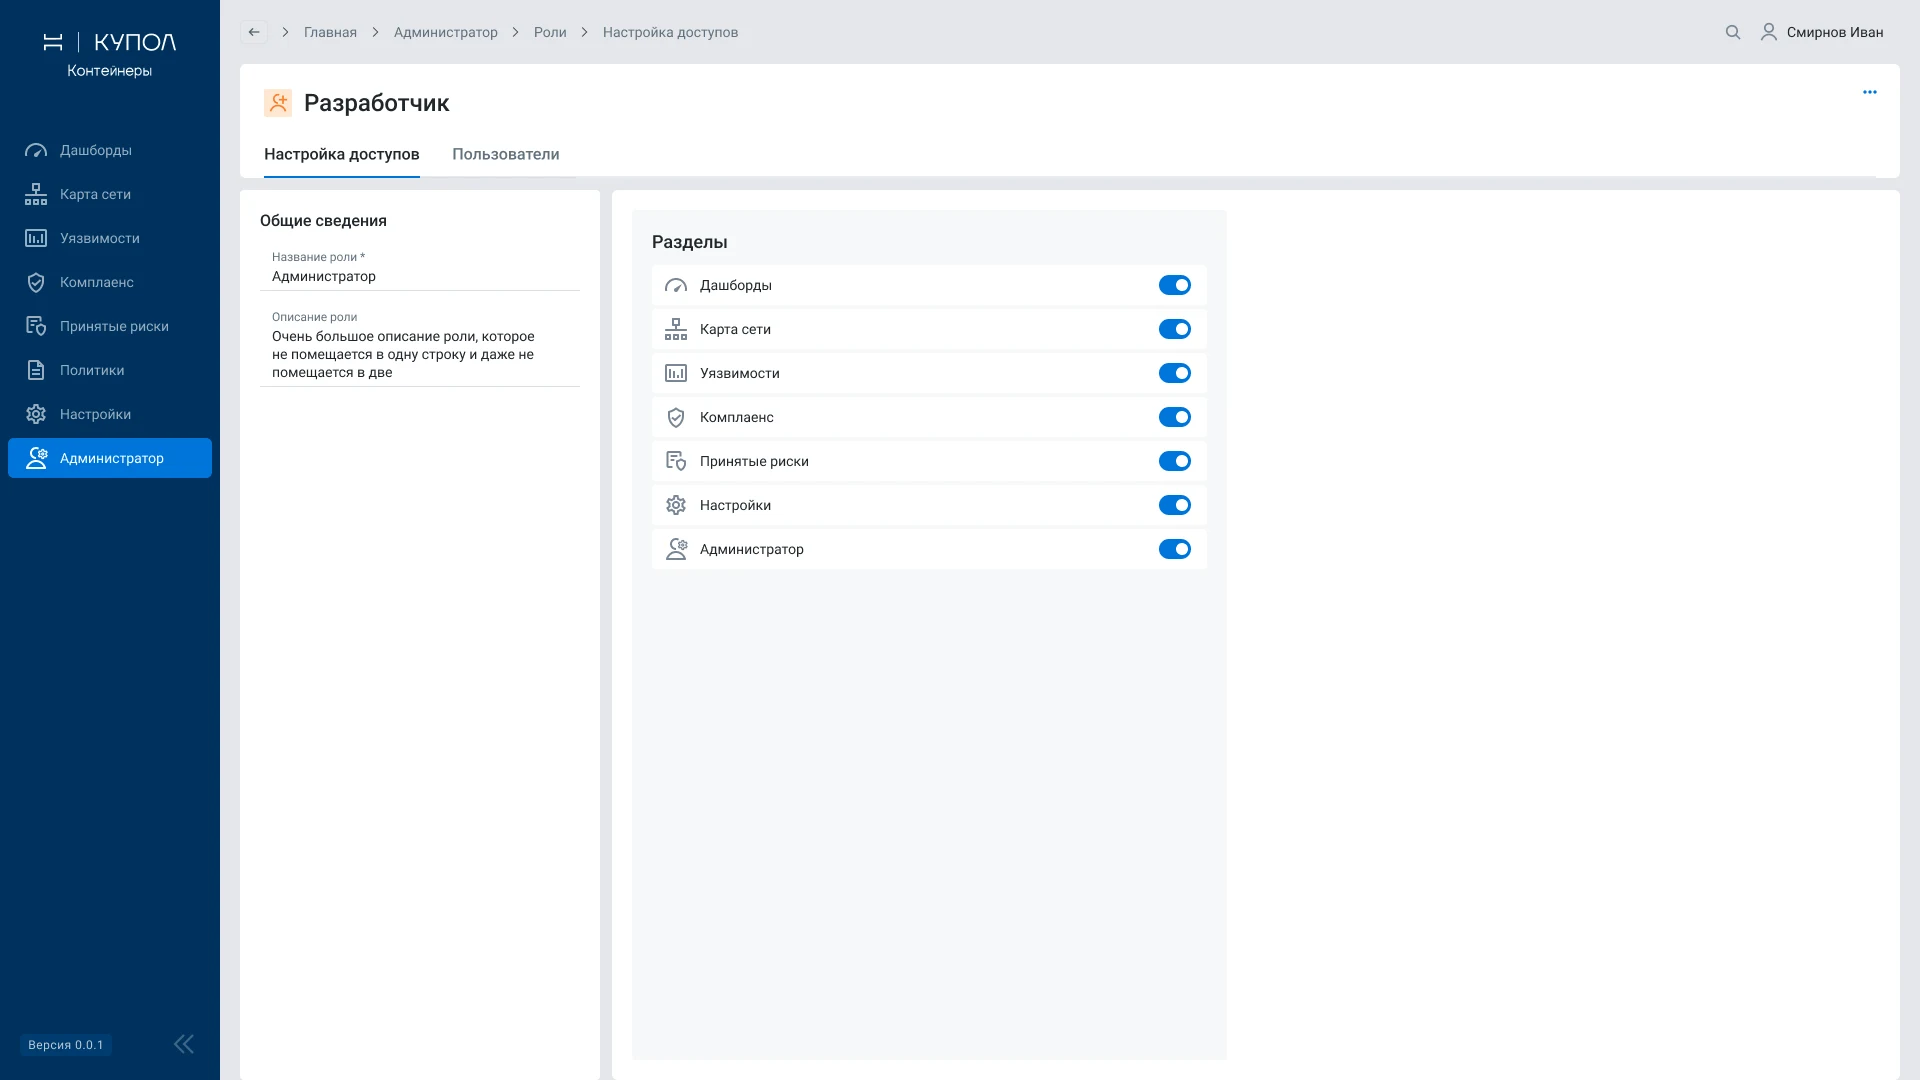
- 09АдминистраторПользователи, роли и доступы
- 10База знанийСправка по проверкам и работе с продуктом